RD / Formation

Apprenez à trouver des vulnérabilités dans le code, à les prouver et à les faire corriger.

Formation individuelle en ligne à la revue de code sécurisé et aux tests d’intrusion d’applications web et d’API appuyés sur le code. J’accompagne personnellement chaque apprenant et j’adapte le rythme, les exercices et la profondeur à ce qu’il sait déjà. Les cours ont lieu en anglais, ou en arabe pour les arabophones. Le contenu est tiré de mon propre travail : j’ai signalé plus de 150 vulnérabilités de sécurité et écrit les correctifs de deux CVE du noyau Linux.

Individuel · En ligne · En anglais, ou en arabe pour les arabophones · Niveau intermédiaire

Chaque formation est un programme individuel complet à 1 490 USD : environ 15 heures de séances en direct, des labs, la correction de vos exercices et une évaluation finale. Le premier appel d’évaluation de 20 minutes est gratuit ; nous fixons ensuite votre programme et votre date de démarrage.

01Formation

Deux formations, en individuel

Chaque formation suit un programme complet. Votre parcours part d’une courte évaluation de vos acquis, pour consacrer votre temps à ce dont vous avez besoin, à votre rythme.

01

Revue de code sécurisé

Apprenez à lire une base de code inconnue comme le ferait un attaquant : suivez l’entrée non fiable jusqu’à la ligne qui cède, prouvez que la vulnérabilité est exploitable et écrivez un correctif que les développeurs acceptent. En individuel, en ligne, à votre rythme.

Niveau
Intermédiaire
Format
Séances individuelles en direct et en ligne, avec des labs entre les séances
Rythme
Adapté à vous après une évaluation initiale

1 490 USD par formation

Voir le programme
02

Test d’intrusion web et API

Apprenez à mener un test d’intrusion web et API comme une véritable mission professionnelle : cadrez-le, testez avec le code source sous les yeux, prouvez l’impact sans risque, rédigez le rapport et vérifiez le correctif. En individuel, en ligne, à votre rythme.

Niveau
Intermédiaire
Format
Séances individuelles en direct et en ligne, avec des labs entre les séances
Rythme
Adapté à vous après une évaluation initiale

1 490 USD par formation

Voir le programme
03

Former vos ingénieurs

Financez une formation individuelle pour un ou plusieurs développeurs ou ingénieurs sécurité. Chaque personne est formée en individuel, en ligne, avec un parcours construit autour de son niveau et des langages et frameworks utilisés par votre équipe.

Format
Formation individuelle en ligne pour chaque ingénieur
Pour
Développeurs, ingénieurs en sécurité applicative et ingénieurs sécurité
Formations
Revue de code sécurisé, ou test d’intrusion web et API

1 890 USD par ingénieur

Fonctionnement

02Tarifs

Des tarifs clairs pour une formation individuelle

Chaque formation est un programme complet : une dizaine de séances individuelles en direct de 90 minutes, des labs conçus pour la formation, la correction de vos exercices entre les séances, une évaluation finale et une attestation de fin de formation. Le premier appel d’évaluation de 20 minutes est gratuit.

Formation à la revue de code sécurisé

1 490 USDpar formation

Lisez le code comme un attaquant, prouvez ce que vous trouvez et faites-le corriger.

Formation au test d’intrusion web

1 490 USDpar formation

Testez applications web et API avec le code source sous les yeux, du cadrage au contre-audit.

Les deux formations

2 690 USDpour les deux formations

Un seul parcours, du code source à l’application en fonctionnement, 290 USD de moins que les deux formations séparément.

Former vos ingénieurs

1 890 USDpar ingénieur

Le même programme individuel pour chaque ingénieur que votre entreprise finance.

Séance à l’unité

150 USDpar séance

90 minutes en individuel sur la question de votre choix : une vulnérabilité sur laquelle vous butez, la revue de votre propre code ou la prochaine étape de votre apprentissage.

Les prix sont en dollars américains. Votre programme, le nombre de séances et la date de démarrage sont fixés après l’appel d’évaluation gratuit.

03Pourquoi l’individuel

Une formation pour vous, à partir de vraies vulnérabilités.

Adaptée à votre niveau

Nous commençons par une courte évaluation. Je fixe ensuite pour vous l’ordre, le rythme et la profondeur du contenu : nous avançons vite sur ce que vous maîtrisez et prenons le temps là où vous en avez besoin.

Des cas tirés de vulnérabilités que j’ai analysées

Les modules reposent sur du code réel, dont des analyses de CVE que j’ai publiées, comme le correctif de fast-jwt qui a demandé trois tentatives, et les deux CVE du noyau Linux que j’ai corrigées. Vous suivez chaque faille dans le code source, puis vous la confirmez sur une copie de l’application qui tourne sur votre machine.

Votre travail, corrigé par moi

Je corrige moi-même vos exercices et votre rapport final, et nous les passons en revue ensemble pendant les séances.

En anglais, ou en arabe

Les séances ont lieu en anglais pour les apprenants internationaux, et en arabe pour les arabophones qui le préfèrent. Les termes anglais que vous rencontrerez dans les outils, les rapports et les offres d’emploi sont conservés.

04Formateur

Avec Rand Deeb

Je suis ingénieur en sécurité applicative et chercheur en sécurité indépendant. Je prépare moi-même le contenu, les labs et les exercices, et j’accompagne personnellement chaque apprenant.

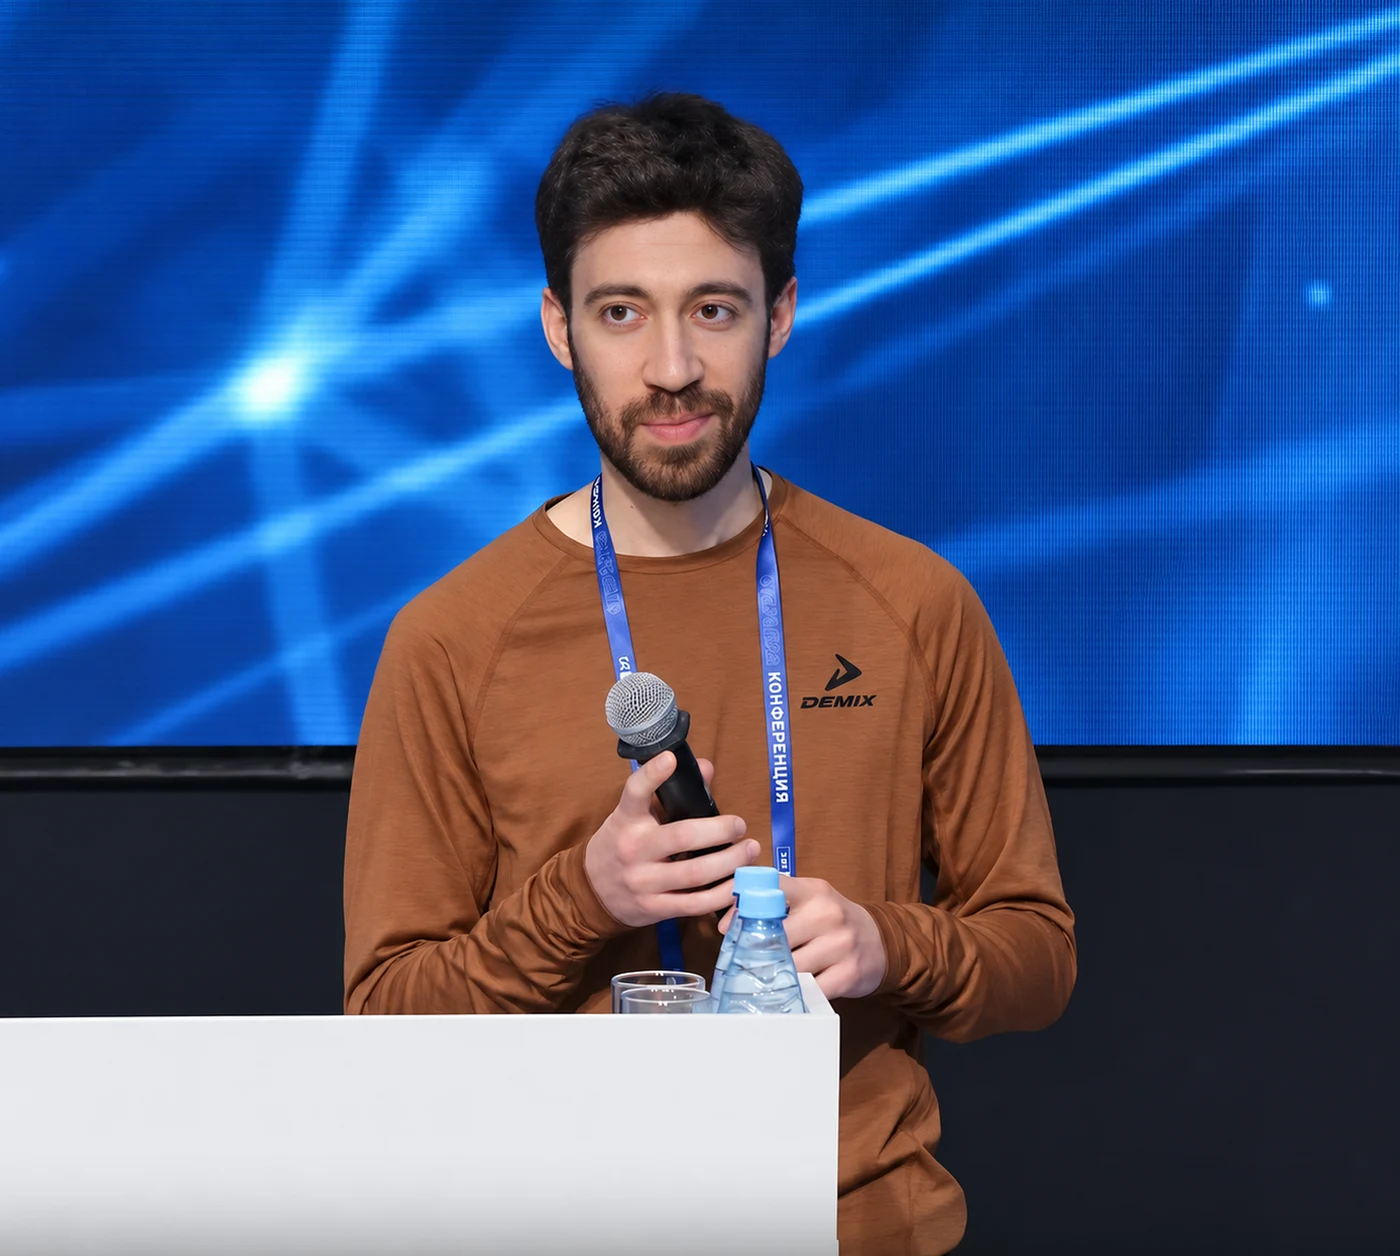
Rand Deeb intervenant à ISP RAS Open 2024 à Moscou, micro à la main, devant un écran bleu de conférence
  • Plus de 150 vulnérabilités de sécurité signalées, dont sept dans Facebook et Instagram que Meta a validées et reconnues.
  • Deux CVE du noyau Linux, CVE-2024-26855 et CVE-2025-37858, corrigées par mes propres correctifs ; neuf correctifs intégrés à la branche principale de Linux.
  • Plus de 300 rapports d’analyse statique triés dans le code du noyau Linux : la compétence quotidienne qui consiste à séparer les vraies vulnérabilités du bruit des outils.
  • Lead Application Security Engineer, sur le SAST, le DAST et l’ingénierie de sécurité en C++.
  • Conférencier à ISP RAS Open 2024, à Moscou.

05Parcours

Par où commencer

  1. 01

    Lire le code comme un attaquant

    Revue de code sécurisé : frontières de confiance, flux de données, authentification, autorisation et logique métier, du code à la preuve puis au correctif.

  2. 02

    Tester comme un professionnel

    Tests d’intrusion web et API appuyés sur le code : cadrer, tester, rédiger le rapport et mener le contre-audit d’une mission réaliste.

  3. 03

    Former vos ingénieurs

    Formation individuelle financée par votre entreprise pour un ou plusieurs développeurs ou ingénieurs sécurité, chacun avec son propre parcours.

06Commencez dès aujourd’hui

Lisez comment j’ai remonté de vraies vulnérabilités

Ces articles gratuits appliquent la méthode enseignée dans les formations. Chacun suit une vulnérabilité de son origine jusqu’à son correctif.

07Questions

Questions

Quand puis-je commencer ?

Envoyez un court message sur votre niveau et vos objectifs. Je réponds sous trois jours pour fixer un appel d’évaluation gratuit de 20 minutes ; nous convenons ensuite de votre programme et de votre date de démarrage.

Combien cela coûte-t-il ?

Chaque formation coûte 1 490 USD pour une dizaine de séances individuelles de 90 minutes, avec labs, correction des exercices, évaluation finale et attestation. Les deux formations ensemble coûtent 2 690 USD, et une séance à l’unité de 90 minutes coûte 150 USD.

Comment se déroule la formation individuelle ?

Nous nous retrouvons en ligne pour des séances en direct. Entre deux séances, vous travaillez sur les labs et les exercices que je vous donne selon votre niveau, et nous passons vos résultats en revue à la séance suivante. Le rythme suit votre progression, pas un calendrier figé.

Par quelle formation commencer ?

Si vous savez lire du code et connaissez les grandes classes de vulnérabilités web, commencez par la revue de code sécurisé. Si vous testez déjà des applications web et voulez une méthode professionnelle appuyée sur le code, commencez par la formation au test d’intrusion. Les deux sont de niveau intermédiaire ; je vous propose un point de départ après une courte évaluation de votre niveau.

Dans quelle langue se déroulent les séances ?

En anglais pour les apprenants internationaux. Les arabophones peuvent choisir l’arabe ou l’anglais ; les séances en arabe conservent les termes anglais que vous verrez dans les outils, les rapports et les offres d’emploi.

Y a-t-il des séances en présentiel ?

Non. Toutes les séances, les labs, les exercices et les retours se font en ligne.

Vais-je recevoir une attestation ?

Vous recevez une attestation de fin de formation lorsque vous réussissez l’évaluation finale. Elle est délivrée par moi et ne constitue pas une certification reconnue par la profession comme l’OSWE. Ce qu’un employeur peut vérifier, c’est le travail lui-même : votre rapport final.

Les exercices pratiques sont-ils légaux ?

Oui. Tous les travaux pratiques portent sur des applications que j’ai préparées pour la formation et sur des projets open source dans des versions ayant fait l’objet d’avis publiés, exécutés sur votre propre machine. Vous ne testez jamais un système qui ne vous appartient pas ou pour lequel vous n’avez pas d’autorisation écrite.

Et si j’ai besoin de plus de temps ?

Si vous avez besoin de plus de séances que prévu, chaque séance supplémentaire coûte 150 USD, et nous la convenons à l’avance.

Mon employeur peut-il payer ?

Oui. Précisez-le dans votre message, ou consultez la page consacrée à la formation pour les entreprises.

08Contact

Prêt à commencer ?

Envoyez un court message : quelle formation, votre niveau actuel et ce que vous voulez savoir faire. Les cours ont lieu en anglais (ou en arabe pour les arabophones). Je réponds sous trois jours pour fixer votre appel d’évaluation gratuit.