
Rand Deeb
Je trouve les vulnérabilités, et j’écris les correctifs.
Je suis Rand Deeb, Lead Application Security Engineer et chercheur en sécurité indépendant. J’ai signalé plus de 150 vulnérabilités de sécurité, écrit les correctifs de deux CVE du noyau Linux et conçu le scanner DAST Hendra. Je teste des applications web et des API pour des équipes produit, et je réalise le travail moi-même.
Quand le génie logiciel rencontre la recherche en sécurité de l’information.
Je suis titulaire d’une licence en génie logiciel et j’ai achevé en Russie mes études doctorales (aspirantura) en sécurité de l’information. J’ai réussi la soutenance universitaire ; la soutenance finale de thèse est à venir. Ce parcours relie la manière dont les systèmes sont conçus et construits à l’étude de leurs défaillances. J’applique ces deux regards à l’architecture, à la découverte de vulnérabilités et à leur correction.
Mon parcours de développeur full-stack m’aide à comprendre comment une fonctionnalité est construite et comment un correctif affectera le reste de l’application. J’associe ce regard aux tests de sécurité, à la revue de code et à la recherche de vulnérabilités.
Je conçois et développe aussi des applications de sécurité pour l’analyse statique (SAST) et les tests dynamiques (DAST). Ce travail relie architecture logicielle, logique de détection et évaluation reproductible, une expérience que je peux mettre au service d’un projet cadré de développement ou d’extension d’outil.
Chez Confident, mon travail d’ingénierie couvre le SAST, le DAST, le C++ et l’ingénierie de sécurité. Auparavant, j’ai travaillé en développement web et en sécurité web chez Momento.
Meta a validé et reconnu sept vulnérabilités de sécurité que j’ai signalées dans Facebook et Instagram. Dans le code du noyau Linux, j’ai trié plus de 300 rapports d’analyse statique et contribué neuf correctifs. Mes travaux comptent aussi deux CVE publiées, CVE-2024-26855 et CVE-2025-37858, dont les correctifs ont été acceptés dans la branche principale de Linux. Le correctif du pilote ice a été rétroporté dans les branches stables. Les fiches CVE et les correctifs associés sont consultables.
Hendra en est un exemple concret : un scanner DAST modulaire et contextuel que j’ai développé pendant mon projet de recherche doctorale achevé à l’université ITMO. J’ai conçu son architecture centrale et les composants d’identification des technologies, de planification des scans, de déduplication des requêtes, de revue des vulnérabilités et de benchmark. Mes publications étudient les méthodes qui fondent ce travail.
Si vous préparez une mise en production ou devez répondre à l’audit de sécurité d’un client, envoyez-moi un bref descriptif.
01Une expertise que vous pouvez vérifier
Des preuves que vous pouvez vérifier vous-même
Les chiffres de mon travail en sécurité, avec des liens vers les sources publiques qui les attestent.
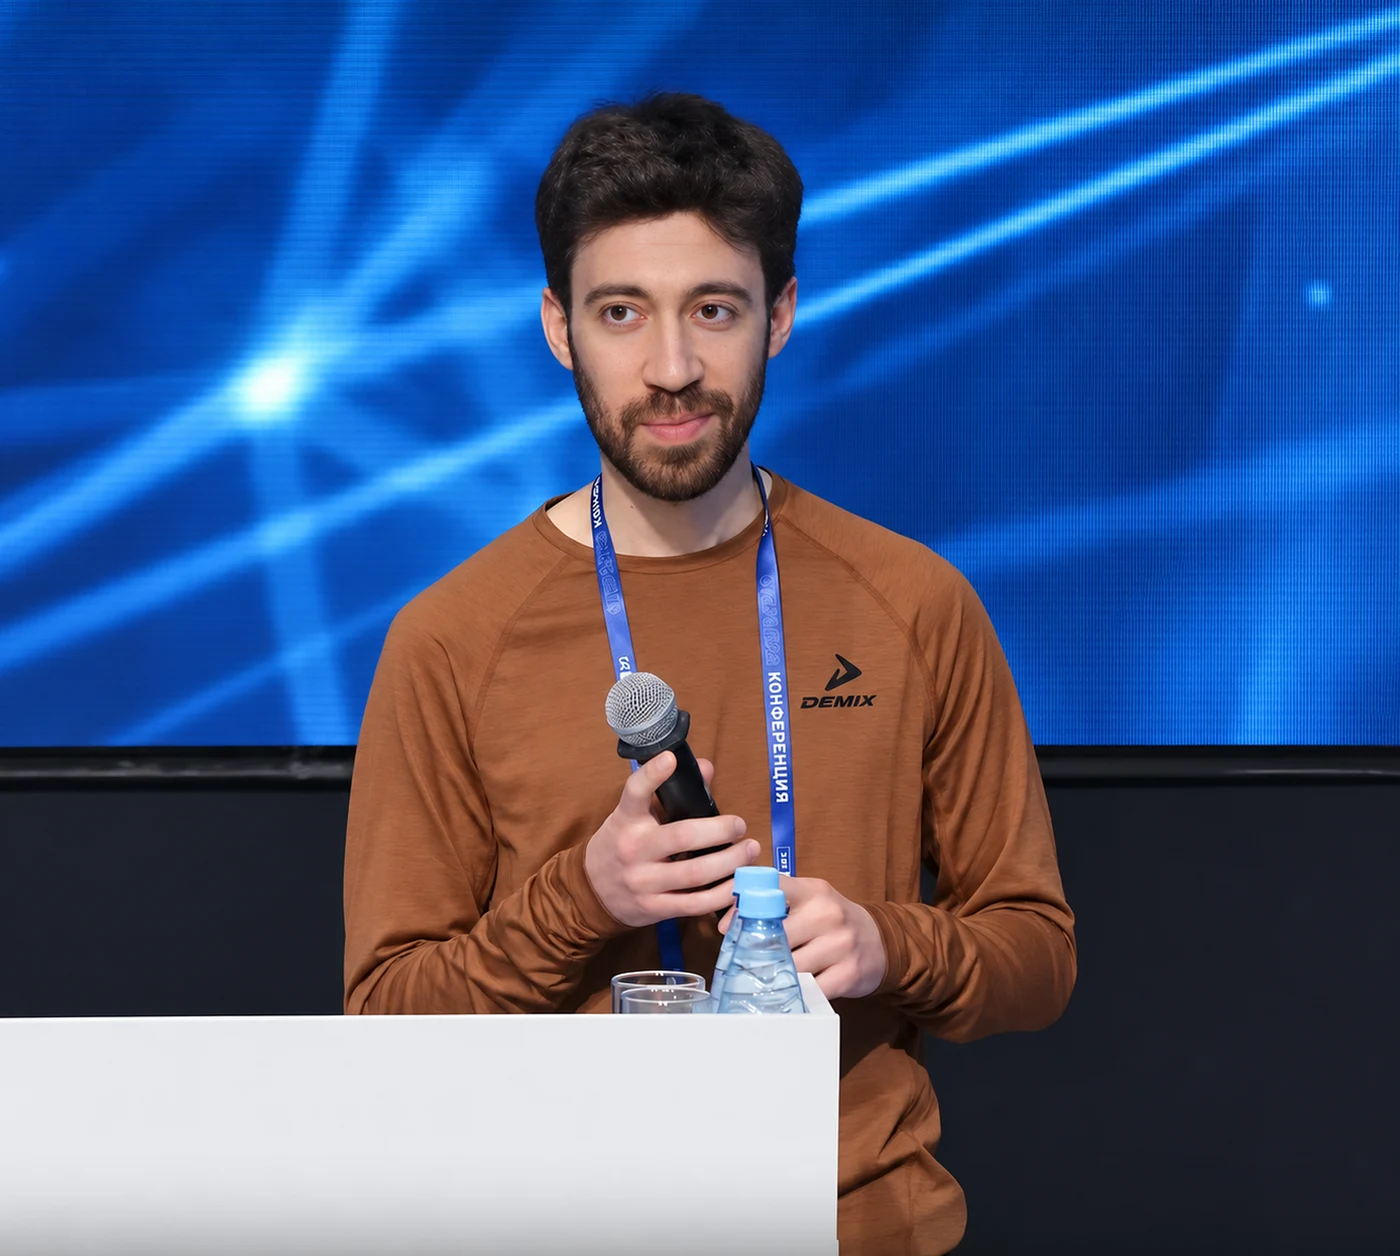
Conférencier · ISP RAS Open 2024
Des travaux présentés à Moscou.
À ISP RAS Open 2024, j’ai présenté mes travaux sur l’utilisation de l’apprentissage automatique pour prédire les technologies d’une pile web au-delà des empreintes classiques. Mon intervention figure au programme officiel de la conférence.
Prédire les technologies d’une pile web par apprentissage automatique : au-delà des empreintes classiques
Une question très concrète derrière tout test d’application : avec quoi le logiciel est-il réellement construit ?
Voir le programme de la conférence05À propos
Expérience en développement et en sécurité
Lead Application Security Engineer
Confident · ООО «Конфидент»
Revue de code sécurité, validation de vulnérabilités et ingénierie de sécurité autour du SAST, du DAST, du C++ et du SIEM.
Chercheur en sécurité indépendant
Meta Bug Bounty · Bugcrowd
Responsable développement web et sécurité web
Momento
Projet de licence sur le SAST · Master sur le DAST · Recherche doctorale achevée à l’université ITMO
ITMO University
08Contact
Vous livrez un produit qui traite des données d’utilisateurs ?
Envoyez-moi un bref descriptif. Je réponds sous trois jours avec des questions ou une première proposition, et le prix est fixé par écrit avant le démarrage.