
RD/001

Tests d’intrusion pour applications web, mobiles et desktop

AppSec

Je vous aide à trouverles vulnérabilités de votre applicationavant les attaquants.

Plus de 150 vulnérabilités signalées · 7 reconnues par Meta · 2 CVE dans le noyau Linux

Je teste les applications web, mobiles et desktop, ainsi que leurs API, à la recherche des failles que les scanners ne voient pas : contrôle d’accès défaillant, traitement non sécurisé des données, logique métier et bogues dans le code natif. Vous travaillez directement avec moi, du cadrage jusqu’à la restitution finale.

Votre interlocuteur, du premier appel au rapport final, c’est moi. Périmètre, prix et dates sont fixés par écrit avant le démarrage.

Études doctorales en sécurité de l’information achevées

Soutenance universitaire réussie · Soutenance finale de thèse à venir

Des résultats publics, vérifiables
  1. Plus de 150 vulnérabilités de sécurité signalées
  2. 7 vulnérabilités Facebook et Instagram reconnues par Meta
  3. 9 correctifs intégrés au noyau Linux, dont ceux de 2 CVE
  4. Concepteur de Hendra, un scanner DAST contextuel

01Services

À quelle question devez-vous répondre avant votre prochaine mise en production ?

Choisissez la question. Je cadre la mission la plus courte qui y répond.

01

Tester votre application avant la prochaine mise en production.

Identifier les chemins d’attaque qui touchent les comptes, les données et les parcours critiques d’un logiciel web, mobile ou desktop.

Vous recevez

Des vulnérabilités validées, des preuves reproductibles et des recommandations de correction priorisées.
02

Remonter à la cause dans votre code.

Examiner une fonctionnalité critique, une base de code héritée ou un composant natif, en suivant les données et les droits pour comprendre le risque.

Vous recevez

Une analyse au niveau du code, les causes racines et des options de correction directement exploitables par vos développeurs.

03

Vérifier une application générée par IA avant l’arrivée de vrais utilisateurs.

Cursor, Lovable, Bolt et les outils similaires produisent vite du code qui fonctionne, mais oublient souvent les contrôles d’accès. Je teste l’authentification, l’accès aux données et les clés exposées avant le lancement.

Vous recevez

Une courte liste de corrections classées par risque, avec la modification exacte de code ou de configuration.

04

Construire l’outil de sécurité dont vous avez vraiment besoin.

Développer des capacités SAST ou DAST, étendre un scanner ou transformer une méthode de recherche en implémentation évaluée.

Vous recevez

Des composants de détection, des choix d’architecture et une évaluation reproductible.

Tous les services et tarifs

02À propos

Pourquoi un chercheur qui développe aussi du logiciel

Les scanners signalent des symptômes. Je remonte chaque vulnérabilité jusqu’au code qui la provoque, puis jusqu’à un correctif que vos développeurs peuvent livrer.

  1. Je trouve la cause, puis j’écris le correctif.

    J’ai écrit les correctifs de deux CVE du noyau Linux et sept autres correctifs aujourd’hui intégrés à la branche principale. Sur votre produit, chaque vulnérabilité est livrée avec le chemin dans le code, les conditions qui la déclenchent et un correctif que votre équipe peut relire.

  2. Je développe, donc mes correctifs s’intègrent à votre code.

    J’ai dirigé des développements web et conçu un scanner DAST en partant de son architecture. Quand je recommande un correctif, j’ai déjà réfléchi à la façon dont votre équipe va l’implémenter et le tester.

  3. Celui qui cadre votre test est celui qui le réalise.

    Je fixe le périmètre avec vous, je mène chaque test moi-même et je passe en revue chaque vulnérabilité avec vos développeurs.

03Une expertise que vous pouvez vérifier

Les vulnérabilités que j’ai signalées, et les correctifs que j’ai écrits

01

Meta Bug Bounty

Sept vulnérabilités Facebook et Instagram, reconnues par Meta.

J’ai signalé des vulnérabilités de sécurité dans Facebook et Instagram via le programme de bug bounty de Meta, et l’équipe sécurité de Meta en a validé et reconnu sept. Je suis également chercheur sur la plateforme Bugcrowd.

Meta
Facebook · Instagram
2020 — Aujourd’hui

02

Noyau Linux

Deux CVE du noyau Linux, corrigées par mes propres correctifs.

Un déréférencement de pointeur NULL dans le pilote réseau ice d’Intel et un dépassement 32 bits dans le système de fichiers JFS. Les deux correctifs ont été intégrés à la branche principale de Linux, et celui du pilote ice a été rétroporté dans les noyaux stables.

CVE-2024-26855
ice_bridge_setlink()
CVE-2025-37858
JFS · Dépassement 32 bits
2024 — 2025

Fig. 01

Hendra · DAST

Hendra : le scanner DAST que j’ai conçu et développé.

Dans le cadre de ma recherche doctorale achevée à l’université ITMO, j’ai développé l’architecture de Hendra, la planification des scans, la déduplication des requêtes, la vérification des vulnérabilités et le cadre d’évaluation. Le contexte applicatif détermine les contrôles que le scanner exécute.

ITMO
Hendra
Rôle
Architecture, implémentation et évaluation
Découvrir l’architecture et les résultats de Hendra
Hendra face à Burp Suite Pro · DVWA, sécurité basse · exécution contrôlée
Burp Suite ProF1 0.929

40 131

HendraF1 0.966

686

58.5×Requêtes en moins

Résultats consignés dans les travaux de mon projet : DVWA en sécurité basse, avec les configurations d’outils testées. Le F1 combine précision et rappel. Ces chiffres décrivent cette expérience, pas un classement universel ni une garantie de performance en production.

Dans les médias

Le chercheur derrière les rapports.

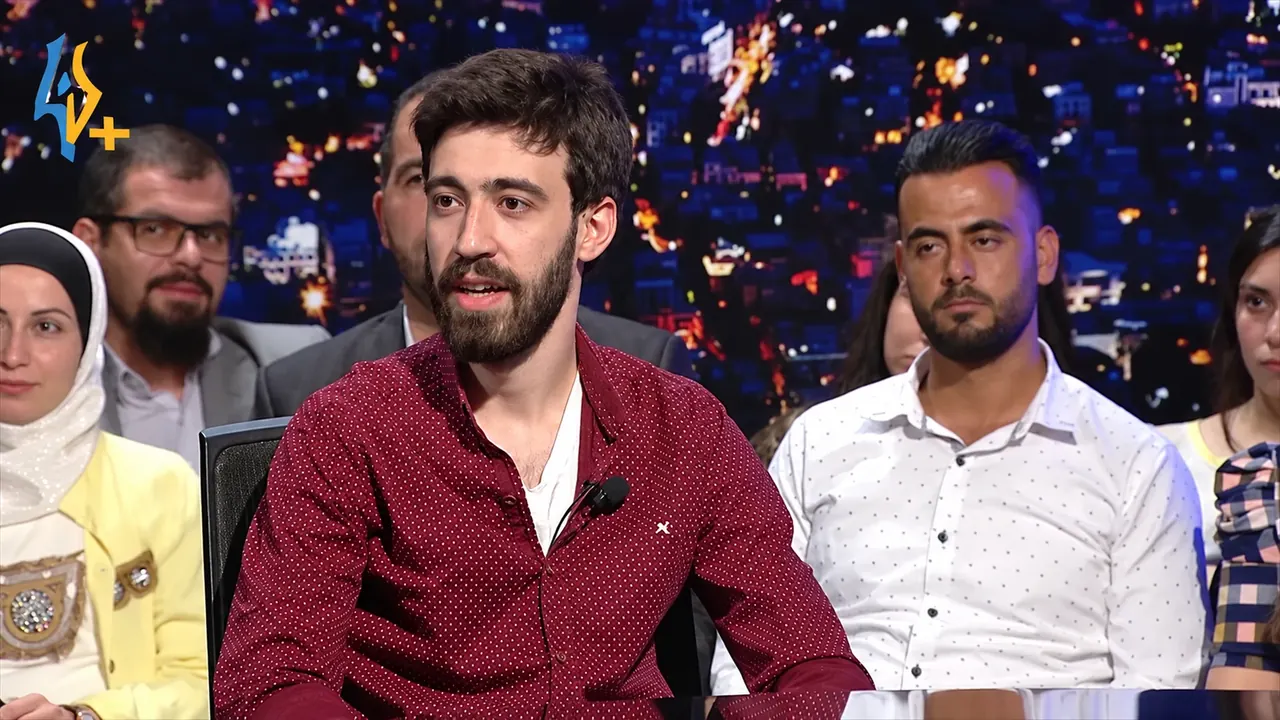
Regardez mon interview télévisée sur la recherche de vulnérabilités chez Meta. Examinez ensuite les vulnérabilités publiques, les correctifs acceptés et les travaux sur les scanners qui fondent mon activité.

Enregistrement original · MP4 · s’ouvre dans un nouvel onglet

Image extraite de l’interview télévisée de Rand Deeb sur la recherche de vulnérabilités chez MetaVoir l’interview télévisée
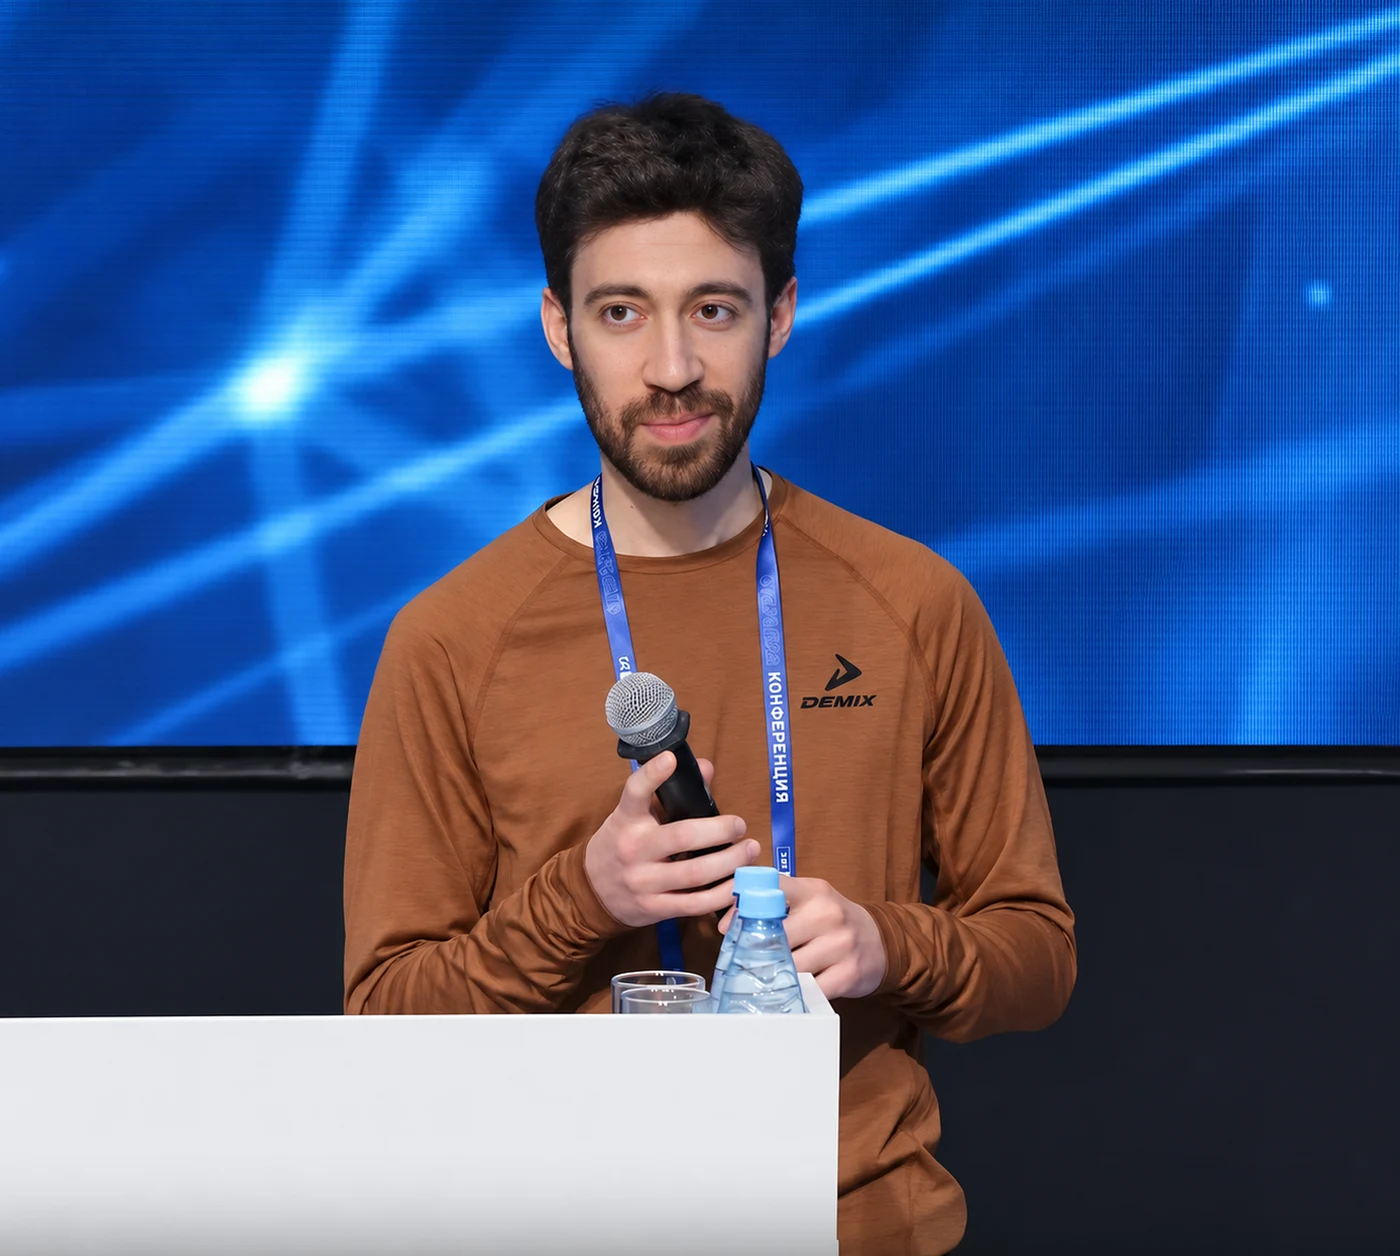
Rand Deeb intervenant à ISP RAS Open 2024 à Moscou, micro à la main, devant un écran bleu de conférence

Conférencier · ISP RAS Open 2024

Des travaux présentés à Moscou.

À ISP RAS Open 2024, j’ai présenté mes travaux sur l’utilisation de l’apprentissage automatique pour prédire les technologies d’une pile web au-delà des empreintes classiques. Mon intervention figure au programme officiel de la conférence.

Prédire les technologies d’une pile web par apprentissage automatique : au-delà des empreintes classiques

Une question très concrète derrière tout test d’application : avec quoi le logiciel est-il réellement construit ?

Voir le programme de la conférence

04Services

Applications web, mobiles et desktop, testées par la même personne.

Web et API

Authentification, droits d’accès, parcours sensibles et l’application qui se cache derrière votre API. C’est mon domaine le plus solide et celui que je privilégie.

Voir le service

Applications mobiles

L’application, ses données locales et sa connexion aux services backend, avec un périmètre plateforme et API défini explicitement.

Voir le service

Logiciels desktop et natifs

Code applicatif, bibliothèques et composants qui traitent des entrées non fiables. Projets C, C++ et Java cadrés autour des risques qui comptent.

Voir le service

05De votre première question à un résultat utile

Déroulement d’une mission

  1. Envoyez un bref descriptif

    Le produit, ce qui a changé, ce que vous devez savoir et pour quand. Un paragraphe suffit ; je réponds sous trois jours.

  2. Recevez une proposition écrite

    Périmètre, méthode, exclusions, livrables, prix et calendrier. La confidentialité, le NDA et les conditions de contre-audit sont fixées dans cette même proposition.

  3. Suivez les travaux au fil de l’eau

    Pour un audit, vous voyez les preuves et les priorités dès qu’elles apparaissent. Pour un développement, vous validez les jalons convenus.

  4. Rapport et restitution

    Vous recevez le rapport ou le livrable, puis une restitution avec votre équipe. Toute correction ou vérification complémentaire est convenue avec vous.

06Outils et publications

Le scanner que j’ai conçu et la recherche qui le fonde

Dans le cadre de ma recherche doctorale achevée à l’université ITMO, j’ai développé l’architecture de Hendra, la planification des scans, la déduplication des requêtes, la vérification des vulnérabilités et le cadre d’évaluation. Le contexte applicatif détermine les contrôles que le scanner exécute.

Chaque requête HTTP(S) doit être nécessaire, non redondante et pertinente dans son contexte.

Je conçois et développe des applications SAST et DAST.

L’ingénierie d’outils de sécurité couvre l’architecture, la logique de détection et l’évaluation. J’aide les équipes à transformer un problème d’analyse bien défini en une implémentation qu’elles peuvent tester, comprendre et faire évoluer.

Découvrir le développement d’outils de sécurité

Apports de la recherche

  1. Identification comportementale des technologies

    Combiner signaux appris et règles explicites pour identifier les technologies d’une application.

  2. Déduplication des requêtes par équivalence de caractéristiques

    Réutiliser les requêtes équivalentes en tenant compte du contexte et de l’état du scanner.

  3. Graphe de surface d’attaque enrichi par le contexte

    Représenter les endpoints, les paramètres et leurs relations dans un graphe de la surface d’attaque.

  4. Sélection contextuelle des charges utiles

    Choisir les contrôles en fonction du contexte applicatif et des technologies détectées.

  5. Arbitrage des vulnérabilités fondé sur les preuves

    Examiner les éléments de preuve des réponses pour distinguer les vulnérabilités exploitables du bruit.

  6. Benchmark DAST reproductible

    Comparer les résultats des scanners sur des cibles définies grâce à des mesures reproductibles.

Publications choisies

  1. · IEEEDASTestBed : un cadre automatisé de benchmark des scanners DAST avec modélisation extensible de la vérité terrain
  2. · IEEEDéduplication par équivalence de caractéristiques et mémoïsation des requêtes HTTP(S) pour les scanners web : modèle formel, concurrence et bornes de complexité
  3. · ITMO JournalIdentification faiblement supervisée des technologies web par apprentissage automatique augmenté de règles

Hendra montre comment je relie la recherche en sécurité à des composants de scanner opérationnels et à des tests mesurables. Cette expérience peut servir un outil sur mesure, un produit de sécurité existant ou une évaluation ciblée.

07Blog

Comment j’analyse de vraies vulnérabilités

Analyses de CVE, méthodes de revue de code et conseils pratiques pour celles et ceux qui conçoivent et exploitent des logiciels.

  1. Actualité sécurité

    PHP2Shell : CVE-2026-109618 et la frontière du runtime

    Analyse technique de PHP2Shell : CVE-2026-109618, étapes de corruption mémoire proposées, éléments sur les versions de PHP, dépendances de configuration et vérification du correctif.

    Lire l’article
  2. Guides pratiques

    GhostAction : supprimer un secret ne le révoque pas

    GhostAction exhume d’anciens secrets. Distinguez la rotation du nettoyage de l’historique Git, puis vérifiez que les identifiants exposés et la voie d’injection dans les workflows sont bien fermés.

    Lire l’article
  3. CVE expliquées

    LMCache CVE-2026-105192 : l’exécution avant le rejet

    LMCache CVE-2026-105192 atteint pickle pendant le décodage des messages. Suivez le correctif, les appelants du transport et les preuves nécessaires pour faire confiance à un test de non-régression négatif.

    Lire l’article
Tous les articles

08Contact

Vous livrez un produit qui traite des données d’utilisateurs ?

Envoyez-moi un bref descriptif. Je réponds sous trois jours avec des questions ou une première proposition, et le prix est fixé par écrit avant le démarrage.