RD / Formación

Aprenda a encontrar vulnerabilidades en el código, demostrarlas y conseguir que se corrijan.

Formación individual en línea en revisión de código seguro y en pruebas de penetración de aplicaciones web y API asistidas por el código. Enseño personalmente a cada alumno y adapto el ritmo, los ejercicios y la profundidad a lo que ya sabe. Las clases se imparten en inglés, o en árabe para hablantes de árabe. El material procede de mi propio trabajo: he reportado más de 150 vulnerabilidades de seguridad y escribí los parches de dos CVE del kernel de Linux.

Individual · En línea · En inglés, o en árabe para hablantes de árabe · Nivel intermedio

Cada curso es un programa individual completo por 1490 USD: unas 15 horas de sesiones en directo, laboratorios, revisión de sus ejercicios y una evaluación final. La primera llamada de evaluación de 20 minutos es gratuita; después acordamos su plan y la fecha de inicio.

01Formación

Dos cursos, con clases individuales

Cada curso tiene un temario completo. Su plan parte de una breve evaluación de lo que ya sabe, para que su tiempo se dedique a lo que necesita, a su ritmo.

01

Revisión de código seguro

Aprenda a leer un código desconocido como lo haría un atacante: rastree la entrada no fiable hasta la línea que falla, demuestre que la vulnerabilidad es explotable y escriba una corrección que los desarrolladores acepten. Clases individuales, en línea, a su ritmo.

Nivel
Intermedio
Formato
Sesiones individuales en directo y en línea, con laboratorios entre sesiones
Ritmo
Adaptado a usted tras una evaluación inicial

1490 USD por curso

Ver el temario
02

Pentesting web y de API

Aprenda a realizar una prueba de penetración web y de API tal como se desarrolla un encargo profesional: defina el alcance, pruebe con el código fuente a la vista, demuestre el impacto de forma segura, redacte el informe y verifique la corrección. Clases individuales, en línea, a su ritmo.

Nivel
Intermedio
Formato
Sesiones individuales en directo y en línea, con laboratorios entre sesiones
Ritmo
Adaptado a usted tras una evaluación inicial

1490 USD por curso

Ver el temario
03

Formación para sus ingenieros

Patrocine formación individual para uno o varios desarrolladores o ingenieros de seguridad. Cada persona recibe clases individuales, en línea, con un plan construido en torno a su nivel y a los lenguajes y frameworks que usa su equipo.

Formato
Formación individual en línea para cada ingeniero
Para
Desarrolladores, ingenieros de seguridad de aplicaciones y de seguridad
Cursos
Revisión de código seguro, o pentesting web y de API

1890 USD por ingeniero

Cómo funciona

02Precios

Precios claros para una formación individual

Cada curso es un programa completo: unas 10 sesiones individuales en directo de 90 minutos, laboratorios preparados para el curso, revisión de sus ejercicios entre sesiones, una evaluación final y un certificado de finalización. La primera llamada de evaluación de 20 minutos es gratuita.

Curso de revisión de código seguro

1490 USDpor curso

Lea el código como un atacante, demuestre lo que encuentra y consiga que se corrija.

Curso de pentesting de aplicaciones web

1490 USDpor curso

Pruebe aplicaciones web y API con el código fuente a la vista, desde el alcance hasta la nueva prueba.

Los dos cursos

2690 USDpor los dos cursos

Un único plan, del código fuente a la aplicación en ejecución, 290 USD más barato que los dos cursos por separado.

Formación para sus ingenieros

1890 USDpor ingeniero

El mismo programa individual para cada ingeniero que patrocine su empresa.

Sesión suelta

150 USDpor sesión

90 minutos individuales sobre la cuestión que usted elija: un hallazgo en el que se ha atascado, la revisión de su propio código o el siguiente paso en su aprendizaje.

Los precios están en dólares estadounidenses. Su plan, el número de sesiones y la fecha de inicio se acuerdan después de la llamada de evaluación gratuita.

03Por qué individual

Una enseñanza para usted, basada en vulnerabilidades reales.

Adaptada a su nivel

Empezamos con una breve evaluación. Después fijo para usted el orden, el ritmo y la profundidad del material: avanzamos rápido en lo que ya domina y nos detenemos donde lo necesita.

Casos de vulnerabilidades que he analizado

Los módulos se construyen sobre código real, incluidos análisis de CVE que he publicado, como la corrección de fast-jwt que necesitó tres intentos, y los dos CVE del kernel de Linux que corregí. Usted rastrea cada fallo en el código fuente y luego lo confirma en una copia de la aplicación que se ejecuta en su propio equipo.

Su trabajo, revisado por mí

Reviso personalmente sus ejercicios y su informe final, y los comentamos juntos en las sesiones.

En inglés, o en árabe

Las sesiones se imparten en inglés para los alumnos internacionales, y en árabe para los hablantes de árabe que lo prefieran. Los términos técnicos en inglés que encontrará en herramientas, informes y ofertas de empleo se mantienen.

04Instructor

Impartido por Rand Deeb

Soy ingeniero de seguridad de aplicaciones e investigador de seguridad independiente. Preparo yo mismo el material, los laboratorios y los ejercicios, y superviso personalmente a cada alumno.

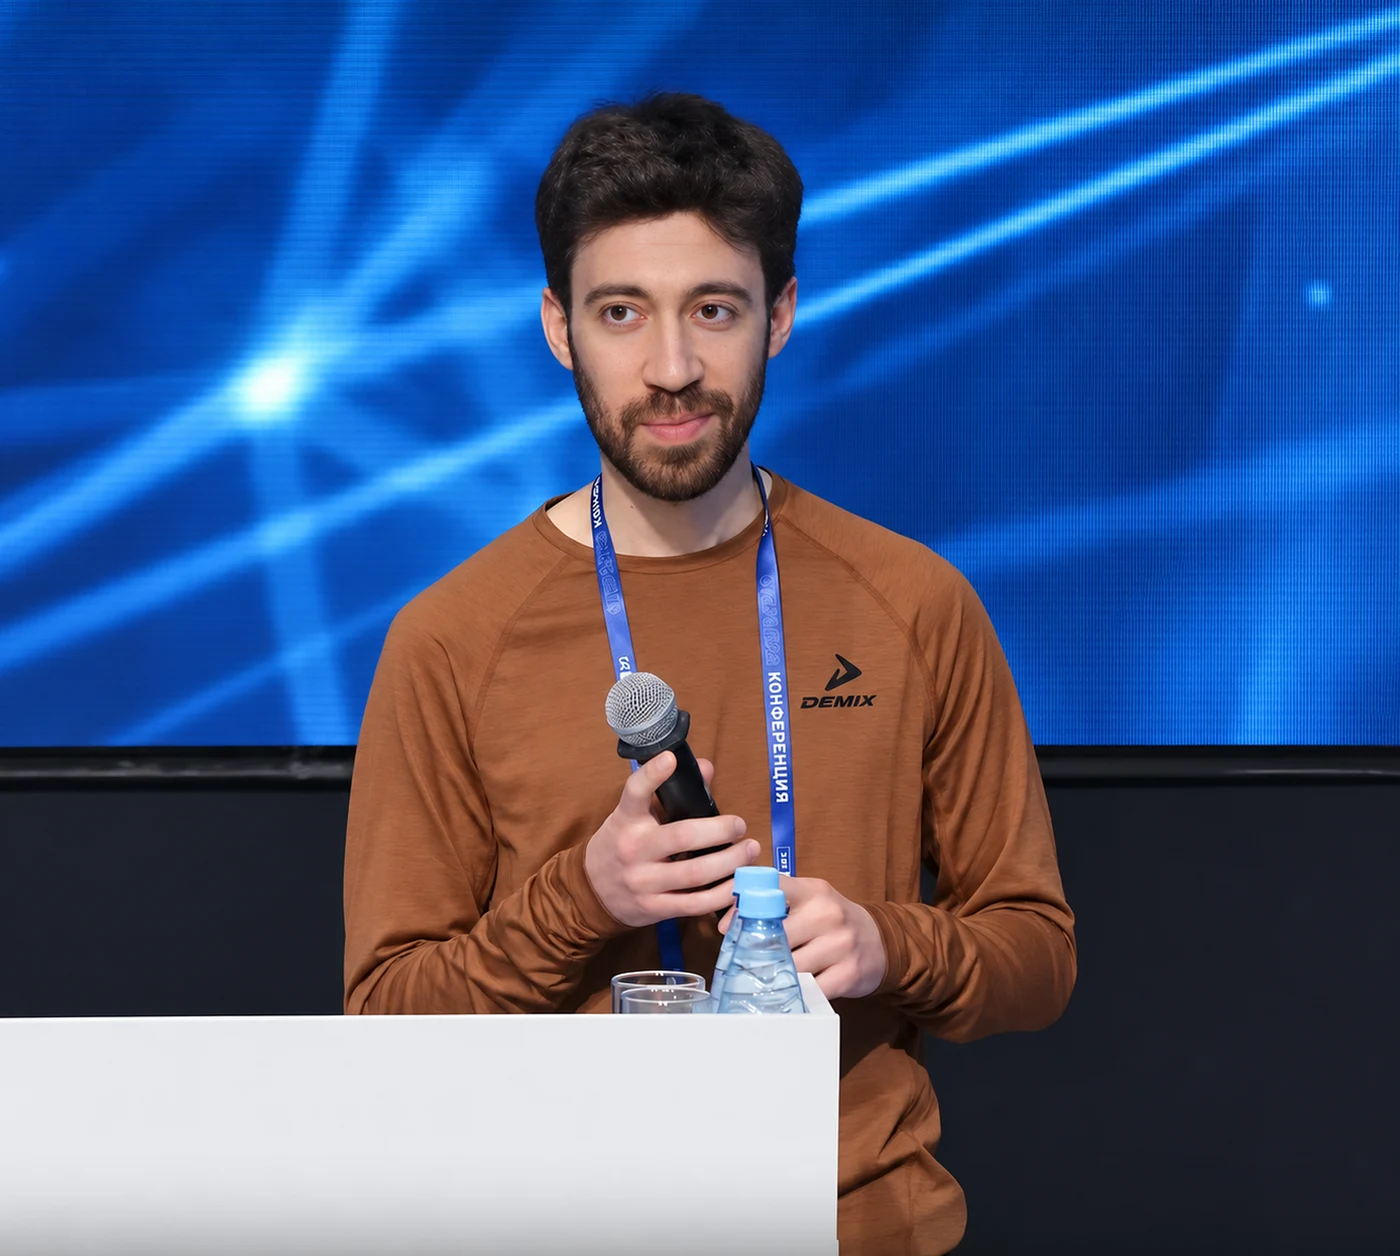
Rand Deeb interviene en ISP RAS Open 2024 en Moscú, micrófono en mano, delante de una pantalla azul de la conferencia
  • Más de 150 vulnerabilidades de seguridad reportadas, entre ellas siete en Facebook e Instagram que Meta validó y reconoció.
  • Dos CVE del kernel de Linux, CVE-2024-26855 y CVE-2025-37858, corregidos con mis propios parches; nueve parches integrados en la rama principal de Linux.
  • Más de 300 informes de análisis estático analizados en el código del kernel de Linux: la habilidad diaria de separar los hallazgos reales del ruido de las herramientas.
  • Ingeniero principal de seguridad de aplicaciones, con trabajo en SAST, DAST e ingeniería de seguridad en C++.
  • Ponente en ISP RAS Open 2024, en Moscú.

05Itinerario

Por dónde empezar

  1. 01

    Leer el código como un atacante

    Revisión de código seguro: límites de confianza, flujo de datos, autenticación, autorización y lógica de negocio, del código a la prueba y a la corrección.

  2. 02

    Probar como un profesional

    Pruebas de penetración web y de API asistidas por el código: definir el alcance, probar, redactar el informe y volver a probar en un encargo realista.

  3. 03

    Formar a sus ingenieros

    Formación individual patrocinada por su empresa para uno o varios desarrolladores o ingenieros de seguridad, cada uno con su propio plan.

06Empiece hoy

Lea cómo rastreé vulnerabilidades reales

Estos artículos gratuitos aplican el mismo método que enseñan los cursos. Cada uno sigue una vulnerabilidad desde su origen hasta su corrección.

07Preguntas

Preguntas

¿Cuándo puedo empezar?

Envíe un breve mensaje sobre su nivel y sus objetivos. Respondo en un plazo de tres días para concertar una llamada de evaluación gratuita de 20 minutos; después acordamos su plan y la fecha de inicio.

¿Cuánto cuesta?

Cada curso cuesta 1490 USD por unas 10 sesiones individuales de 90 minutos, con laboratorios, revisión de ejercicios, una evaluación final y un certificado. Los dos cursos juntos cuestan 2690 USD, y una sesión suelta de 90 minutos cuesta 150 USD.

¿Cómo funciona la formación individual?

Nos reunimos en línea en sesiones en directo. Entre una sesión y otra trabaja en los laboratorios y ejercicios que le propongo según su nivel, y en la siguiente sesión repasamos sus resultados. El ritmo sigue su progreso, no un calendario fijo.

¿Qué curso debería hacer primero?

Si sabe leer código y conoce las clases habituales de vulnerabilidades web, empiece por la revisión de código seguro. Si ya prueba aplicaciones web y quiere un método profesional asistido por el código, empiece por el curso de pentesting. Ambos son de nivel intermedio; le propongo un punto de partida tras una breve evaluación de su nivel.

¿En qué idioma son las sesiones?

En inglés para los alumnos internacionales. Los hablantes de árabe pueden elegir entre árabe e inglés; en las sesiones en árabe se mantienen los términos en inglés que verá en herramientas, informes y ofertas de empleo.

¿Hay alguna parte presencial?

No. Todas las sesiones, los laboratorios, los ejercicios y los comentarios son en línea.

¿Recibiré un certificado?

Recibirá un certificado de finalización al superar la evaluación final. Lo emito yo y no es una certificación del sector como OSWE. Lo que un empleador puede comprobar es el propio trabajo: su informe final.

¿Son legales los ejercicios prácticos?

Sí. Todo el trabajo práctico utiliza aplicaciones que preparé para el curso y proyectos de código abierto en versiones con avisos publicados, ejecutados en su propio equipo. Nunca prueba un sistema que no sea suyo o para el que no tenga permiso por escrito.

¿Y si necesito más tiempo?

Si necesita más sesiones de las previstas, cada sesión adicional cuesta 150 USD y la acordamos antes de realizarla.

¿Puede pagar mi empresa?

Sí. Indíquelo en su mensaje o consulte la página de formación para empresas.

08Contacto

¿Listo para empezar?

Envíe un breve mensaje: qué curso, su nivel actual y lo que quiere ser capaz de hacer. Las clases se imparten en inglés (o en árabe para hablantes de árabe). Respondo en un plazo de tres días para concertar su llamada de evaluación gratuita.