RD/001

Pruebas de penetración para aplicaciones web, móviles y de escritorio

AppSec

Le ayudo a encontrarlas vulnerabilidades de su aplicaciónantes que los atacantes.

Más de 150 vulnerabilidades de seguridad reportadas · 7 reconocidas por Meta · 2 CVE en el kernel de Linux

Pruebo aplicaciones web, móviles y de escritorio, y sus API, en busca de los fallos que los escáneres pasan por alto: control de acceso roto, tratamiento inseguro de datos, errores de lógica de negocio y defectos en código nativo. Trabaja directamente conmigo, desde la definición del alcance hasta la sesión final de resultados.

Trata conmigo desde la primera llamada hasta el informe final. El alcance, el precio y las fechas se acuerdan por escrito antes de empezar.

Estudios de doctorado en Seguridad de la Información completados

Defensa universitaria superada · Defensa final de la tesis pendiente

Un historial público que puede comprobar
  1. Más de 150 vulnerabilidades de seguridad reportadas
  2. 7 vulnerabilidades de Facebook e Instagram reconocidas por Meta
  3. 9 parches en la rama principal del kernel de Linux, entre ellos las correcciones de 2 CVE
  4. Creador de Hendra, un escáner DAST sensible al contexto

01Servicios

¿Qué necesita saber antes de su próximo lanzamiento?

Elija la pregunta. Le propondré el encargo más pequeño que la responda.

01

Pruebe su aplicación antes del próximo lanzamiento.

Encuentre los vectores de ataque que afectan a cuentas, datos y flujos críticos en software web, móvil o de escritorio.

Recibirá

Hallazgos validados, evidencias reproducibles y recomendaciones de corrección priorizadas.
02

Llegue a la causa en su código.

Revise una funcionalidad crítica, un código heredado o un componente nativo. Siga los datos y los permisos para entender el riesgo.

Recibirá

Análisis a nivel de código, causas raíz y opciones de corrección que sus desarrolladores pueden aplicar.

03

Revise una app creada con IA antes de que lleguen usuarios reales.

Cursor, Lovable, Bolt y herramientas similares escriben código funcional muy rápido, y a menudo omiten los controles de acceso. Pruebo la autenticación, el acceso a datos y las claves expuestas antes del lanzamiento.

Recibirá

Una lista breve de correcciones ordenada por riesgo, con el cambio exacto de código o configuración.

04

Construya la herramienta de seguridad que realmente necesita.

Desarrolle capacidades SAST o DAST, amplíe un escáner o convierta un método de investigación en una implementación evaluada.

Recibirá

Componentes de detección, decisiones de arquitectura y una evaluación reproducible.

Todos los servicios y precios

02Sobre mí

Por qué un investigador que también desarrolla software

Los escáneres informan de síntomas. Yo rastreo cada hallazgo hasta el código que lo provoca y hasta una corrección que sus desarrolladores puedan desplegar.

  1. Encuentro la causa y escribo la corrección.

    Escribí los parches de dos CVE del kernel de Linux y otras siete correcciones que ya están en la rama principal. En su producto, cada hallazgo incluye la ruta en el código, las condiciones que lo desencadenan y una corrección que su equipo puede revisar.

  2. Desarrollo software, así que mis correcciones encajan en su código.

    He dirigido desarrollo web y diseñado un escáner DAST desde su arquitectura. Cuando recomiendo una corrección, ya he pensado en cómo la implementará y probará su equipo.

  3. Quien define su prueba es quien la ejecuta.

    Acuerdo el alcance con usted, realizo cada prueba personalmente y repaso cada hallazgo con sus desarrolladores.

03Experiencia que puede comprobar

Vulnerabilidades que he reportado y correcciones que he escrito

01

Meta Bug Bounty

Siete vulnerabilidades de Facebook e Instagram, reconocidas por Meta.

Reporté vulnerabilidades de seguridad en Facebook e Instagram a través del programa de bug bounty de Meta, y su equipo de seguridad validó y reconoció siete de ellas. También soy investigador en la plataforma Bugcrowd.

Meta
Facebook · Instagram
2020 — Actualidad

02

Kernel de Linux

Dos CVE del kernel de Linux, corregidos con mis propios parches.

Una desreferencia de puntero NULL en el controlador de red ice de Intel y un desbordamiento de 32 bits en el sistema de archivos JFS. Ambas correcciones entraron en la rama principal de Linux, y la del controlador ice se retroportó a los kernels estables.

CVE-2024-26855
ice_bridge_setlink()
CVE-2025-37858
JFS · Desbordamiento de 32 bits
2024 — 2025

Fig. 01

Hendra · DAST

Hendra: el escáner DAST que diseñé y construí.

En mi investigación doctoral, ya completada en la Universidad ITMO, desarrollé la arquitectura de Hendra, la planificación de escaneos, la deduplicación de solicitudes, la verificación de hallazgos y el marco de evaluación. El contexto de la aplicación determina qué comprobaciones ejecuta el escáner.

ITMO
Hendra
Función
Arquitectura, implementación y evaluación
Ver la arquitectura y los resultados de Hendra
Hendra frente a Burp Suite Pro · DVWA, seguridad baja · ejecución controlada
Burp Suite ProF1 0.929

40.131

HendraF1 0.966

686

58.5×Menos solicitudes

Datos registrados en la investigación de mi proyecto: DVWA con seguridad baja, con las configuraciones de herramienta probadas. F1 combina precisión y exhaustividad. Estas cifras describen este experimento, no una clasificación universal ni una garantía de rendimiento en producción.

En los medios

El investigador detrás de los informes.

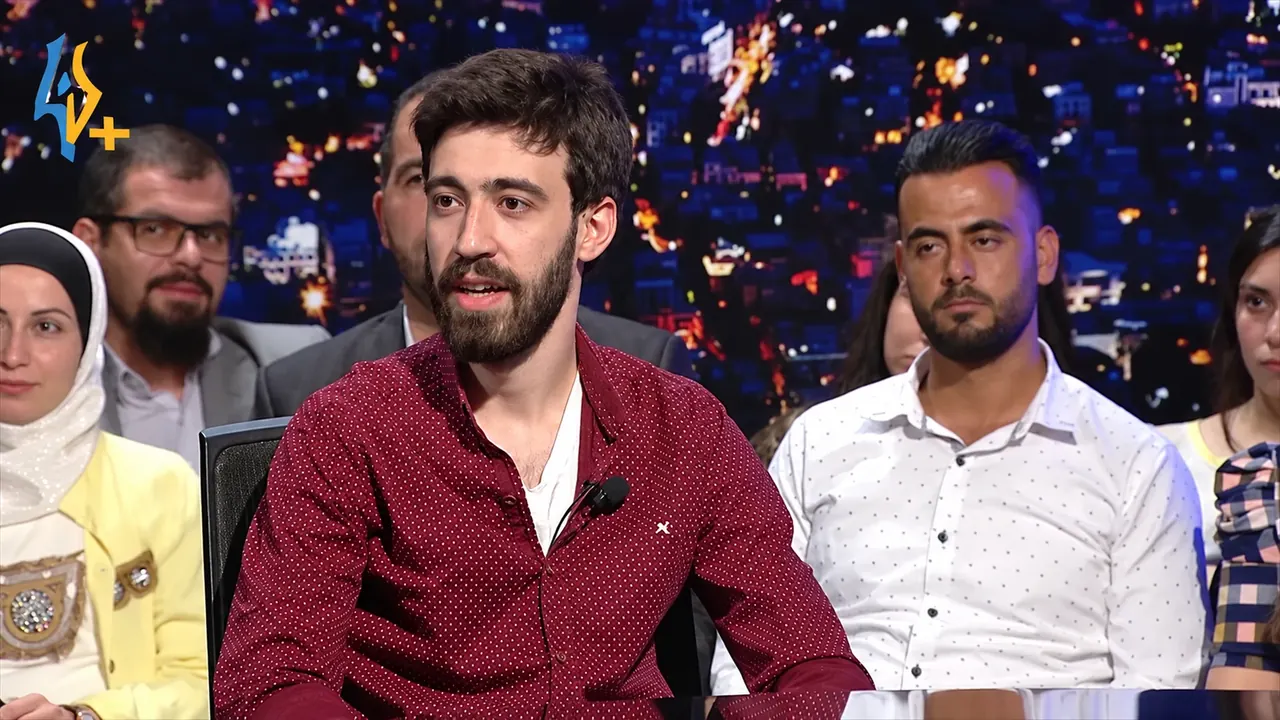
Vea mi entrevista en televisión sobre la investigación de vulnerabilidades en Meta. Después, examine los hallazgos públicos, las correcciones aceptadas y la investigación sobre escáneres que respaldan mi trabajo.

Grabación original · MP4 · se abre en una pestaña nueva

Fotograma de la entrevista televisiva de Rand Deeb sobre la investigación de vulnerabilidades en MetaVer la entrevista en televisión
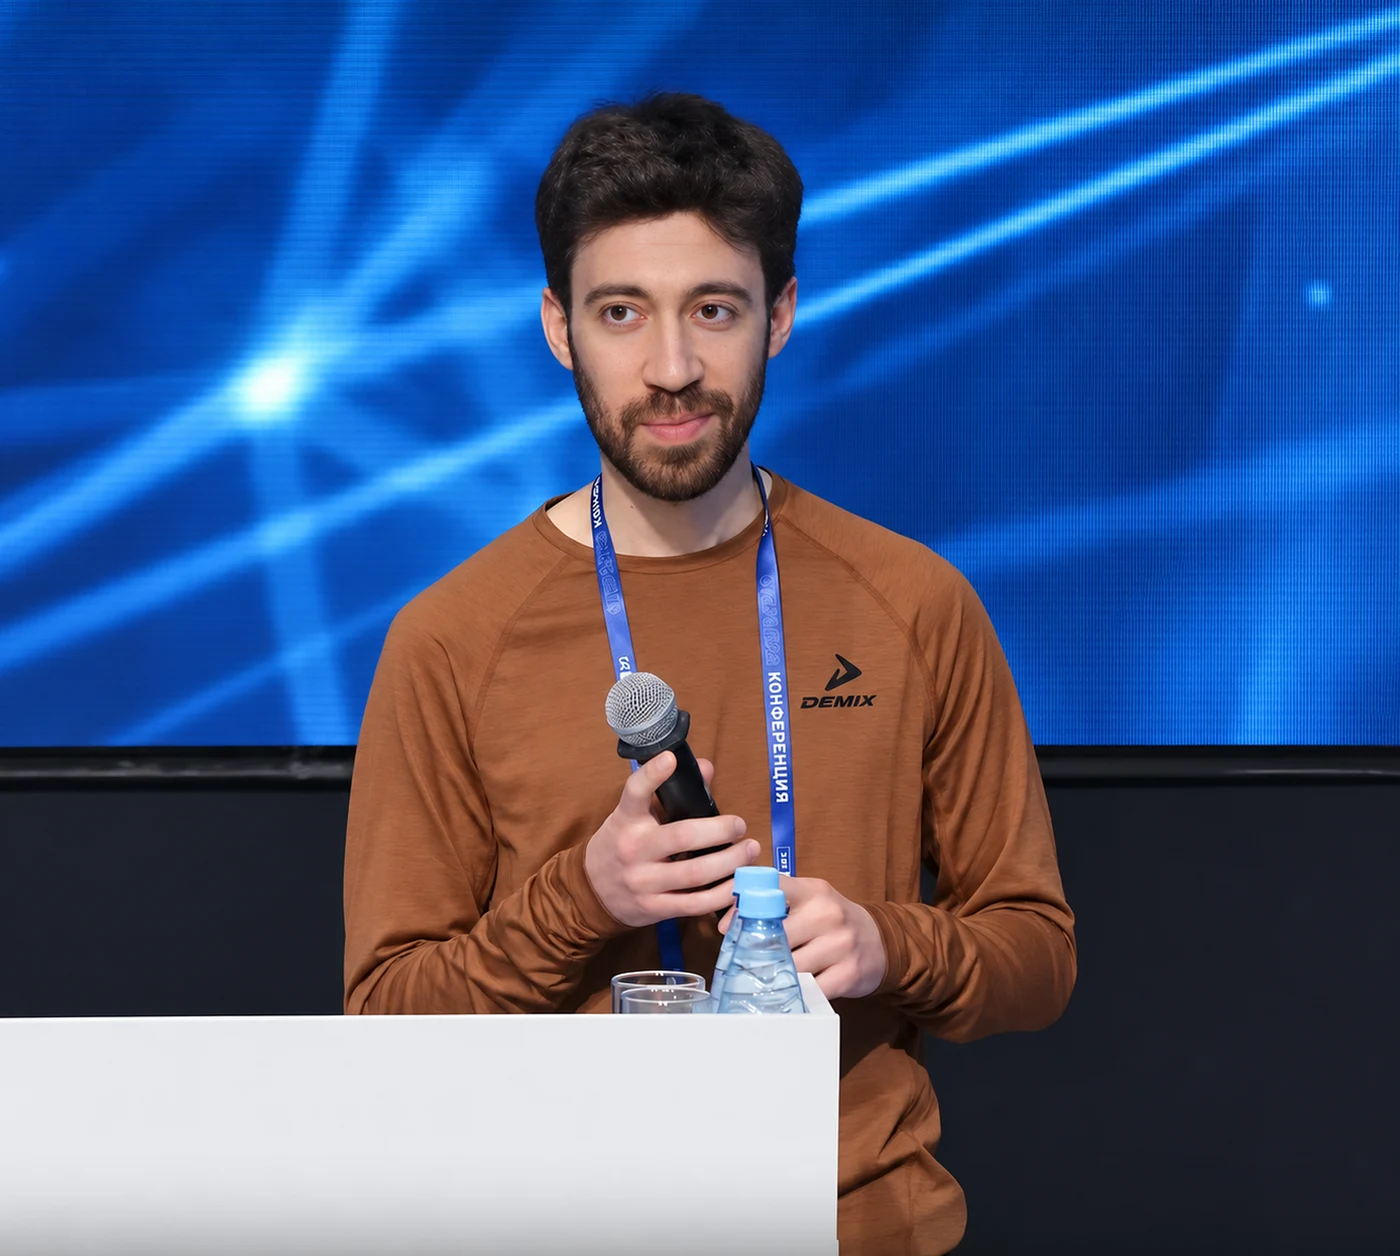
Rand Deeb interviene en ISP RAS Open 2024 en Moscú, micrófono en mano, delante de una pantalla azul de la conferencia

Ponente · ISP RAS Open 2024

Investigación presentada en Moscú.

En ISP RAS Open 2024 presenté mi investigación sobre el uso del aprendizaje automático para predecir las tecnologías de un stack web más allá de las huellas tradicionales. Mi ponencia figura en el programa oficial de la conferencia.

Predicción de las tecnologías de un stack web mediante aprendizaje automático: más allá de las huellas tradicionales

Una pregunta práctica detrás de toda prueba de aplicaciones: ¿con qué está construido realmente el software?

Ver el programa de la conferencia

04Servicios

Aplicaciones web, móviles y de escritorio, probadas por la misma persona.

Web y API

Autenticación, permisos, flujos sensibles y la aplicación que hay detrás de su API. Es mi área de práctica más sólida y la que prefiero.

Ver el servicio

Aplicaciones móviles

La aplicación, sus datos locales y su conexión con los servicios de backend, con los límites de la plataforma y de la API acordados de forma explícita.

Ver el servicio

Software de escritorio y nativo

Código de aplicación, bibliotecas y componentes que procesan entradas no fiables. Proyectos en C, C++ y Java con un alcance centrado en los riesgos que importan.

Ver el servicio

05De su primera pregunta a un resultado útil

Cómo se desarrolla un encargo

  1. Envíe un breve resumen

    El producto, qué ha cambiado, qué necesita saber y para cuándo. Basta con un párrafo; respondo en un plazo de tres días.

  2. Reciba una propuesta por escrito

    Alcance, metodología, exclusiones, entregables, precio y fechas. La confidencialidad, el NDA y las condiciones de la nueva prueba se acuerdan en la misma propuesta.

  3. Siga el trabajo a medida que avanza

    En las evaluaciones, verá las evidencias y las prioridades a medida que surgen. En los proyectos de desarrollo, revisará los hitos acordados.

  4. Informe y sesión de resultados

    Recibe el informe o el trabajo entregado y una sesión de revisión con su equipo. Cualquier corrección o verificación posterior se acuerda con usted.

06Herramientas y publicaciones

El escáner que construí y la investigación que lo respalda

En mi investigación doctoral, ya completada en la Universidad ITMO, desarrollé la arquitectura de Hendra, la planificación de escaneos, la deduplicación de solicitudes, la verificación de hallazgos y el marco de evaluación. El contexto de la aplicación determina qué comprobaciones ejecuta el escáner.

Cada solicitud HTTP(S) debe ser necesaria, no redundante y pertinente en su contexto.

Diseño y desarrollo aplicaciones SAST y DAST.

La ingeniería de herramientas de seguridad abarca la arquitectura, la lógica de detección y la evaluación. Ayudo a los equipos a convertir un problema de análisis bien definido en una implementación que puedan probar, entender y ampliar.

Conocer el desarrollo de herramientas de seguridad

Aportaciones de la investigación

  1. Identificación de tecnologías por comportamiento

    Combinar señales aprendidas y reglas explícitas para identificar las tecnologías de una aplicación.

  2. Deduplicación de solicitudes por equivalencia de características

    Reutilizar solicitudes equivalentes teniendo en cuenta el contexto y el estado del escáner.

  3. Grafo de la superficie de ataque enriquecido con contexto

    Representar endpoints, parámetros y sus relaciones en un grafo de la superficie de ataque.

  4. Selección de payloads según el contexto

    Seleccionar comprobaciones a partir del contexto de la aplicación y de las tecnologías detectadas.

  5. Dictamen de hallazgos basado en evidencias

    Examinar las evidencias de las respuestas para distinguir los hallazgos accionables del ruido.

  6. Benchmarking DAST reproducible

    Comparar los resultados de los escáneres sobre objetivos definidos con mediciones reproducibles.

Publicaciones seleccionadas

  1. · IEEEDASTestBed: un marco automatizado de benchmarking para escáneres DAST con modelado extensible de la verdad de referencia
  2. · IEEEDeduplicación por equivalencia de características y memoización de solicitudes HTTP(S) para escáneres web: modelo formal, concurrencia y cotas de complejidad
  3. · ITMO JournalIdentificación de tecnologías web con supervisión débil y aprendizaje automático reforzado con reglas

Hendra muestra cómo conecto la investigación en seguridad con componentes de escáner que funcionan y pruebas medibles. Esa experiencia puede servir para una herramienta a medida, un producto de seguridad existente o una evaluación concreta.

07Blog

Cómo analizo vulnerabilidades reales

Explicaciones de CVE, patrones de revisión de código y orientación práctica para quienes desarrollan y gestionan software.

  1. Actualidad de seguridad

    PHP2Shell: CVE-2026-109618 y el límite del runtime

    Análisis técnico de PHP2Shell: CVE-2026-109618, las etapas de corrupción de memoria propuestas, la evidencia sobre versiones de PHP, las dependencias de configuración y la verificación de la corrección.

    Leer el artículo
  2. Guías prácticas

    GhostAction: borrar un secreto no es revocarlo

    GhostAction rebusca secretos antiguos. Separe la rotación de la limpieza del historial de Git y verifique que las credenciales expuestas y la vía de inyección en los workflows están cerradas.

    Leer el artículo
  3. CVE explicados

    LMCache CVE-2026-105192: ejecución antes del rechazo

    LMCache CVE-2026-105192 llega a pickle durante la decodificación de mensajes. Siga el parche, los llamadores del transporte y las evidencias necesarias para confiar en una prueba de regresión negativa.

    Leer el artículo
Todos los artículos

08Contacto

¿Va a lanzar algo que trata datos de usuarios?

Envíeme un breve resumen. Respondo en un plazo de tres días con preguntas o un esbozo de propuesta, y el precio se acuerda por escrito antes de empezar.