
Rand Deeb
Encuentro vulnerabilidades y escribo las correcciones.
Soy Rand Deeb, ingeniero principal de seguridad de aplicaciones e investigador de seguridad independiente. He reportado más de 150 vulnerabilidades de seguridad, escribí las correcciones de dos CVE del kernel de Linux y construí el escáner DAST Hendra. Pruebo aplicaciones web y API para equipos de producto y hago el trabajo personalmente.
La ingeniería de software se une a la investigación en seguridad de la información.
Soy graduado en Ingeniería de Software y he completado en Rusia los estudios de doctorado (aspirantura) en Seguridad de la Información. Superé la defensa universitaria; la defensa final de la tesis está pendiente. Esta formación une el conocimiento de cómo se diseñan y construyen los sistemas con la investigación de cómo pueden fallar. Aplico ambas perspectivas a la arquitectura, al descubrimiento de vulnerabilidades y a su corrección.
Mi experiencia como desarrollador full-stack me ayuda a entender cómo está construida una funcionalidad y cómo afectará una corrección al resto de la aplicación. Combino esa perspectiva con las pruebas de seguridad, la revisión de código y la investigación de vulnerabilidades.
También diseño y desarrollo aplicaciones de seguridad para análisis estático (SAST) y pruebas dinámicas (DAST). Este trabajo une la arquitectura de software, la lógica de detección y la evaluación reproducible, una experiencia que puedo aplicar a un proyecto acotado de desarrollo o ampliación de herramientas.
En Confident, mi trabajo de ingeniería abarca SAST, DAST, C++ e ingeniería de seguridad. Anteriormente trabajé en desarrollo web y seguridad web en Momento.
Meta ha validado y reconocido siete vulnerabilidades de seguridad que reporté en Facebook e Instagram. En el código del kernel de Linux he analizado más de 300 informes de análisis estático y he contribuido con nueve parches. Mi trabajo incluye además dos CVE publicados, CVE-2024-26855 y CVE-2025-37858, con correcciones aceptadas en la rama principal de Linux. La corrección del controlador ice se retroportó a las ramas estables. Los registros de los CVE y las correcciones enlazadas están disponibles para que los examine.
Hendra es un ejemplo concreto: un escáner DAST modular y sensible al contexto que desarrollé durante mi proyecto de investigación doctoral, ya completado, en la Universidad ITMO. Diseñé su arquitectura central y los componentes de identificación de tecnologías, planificación de escaneos, deduplicación de solicitudes, revisión de hallazgos y benchmarking. Mis publicaciones examinan los métodos en los que se basa este trabajo.
Si está preparando un lanzamiento o respondiendo a la revisión de seguridad de un cliente, envíeme un breve resumen.
01Experiencia que puede comprobar
Pruebas que puede comprobar usted mismo
Cifras de mi trabajo en seguridad, con enlaces a los registros públicos que las respaldan.
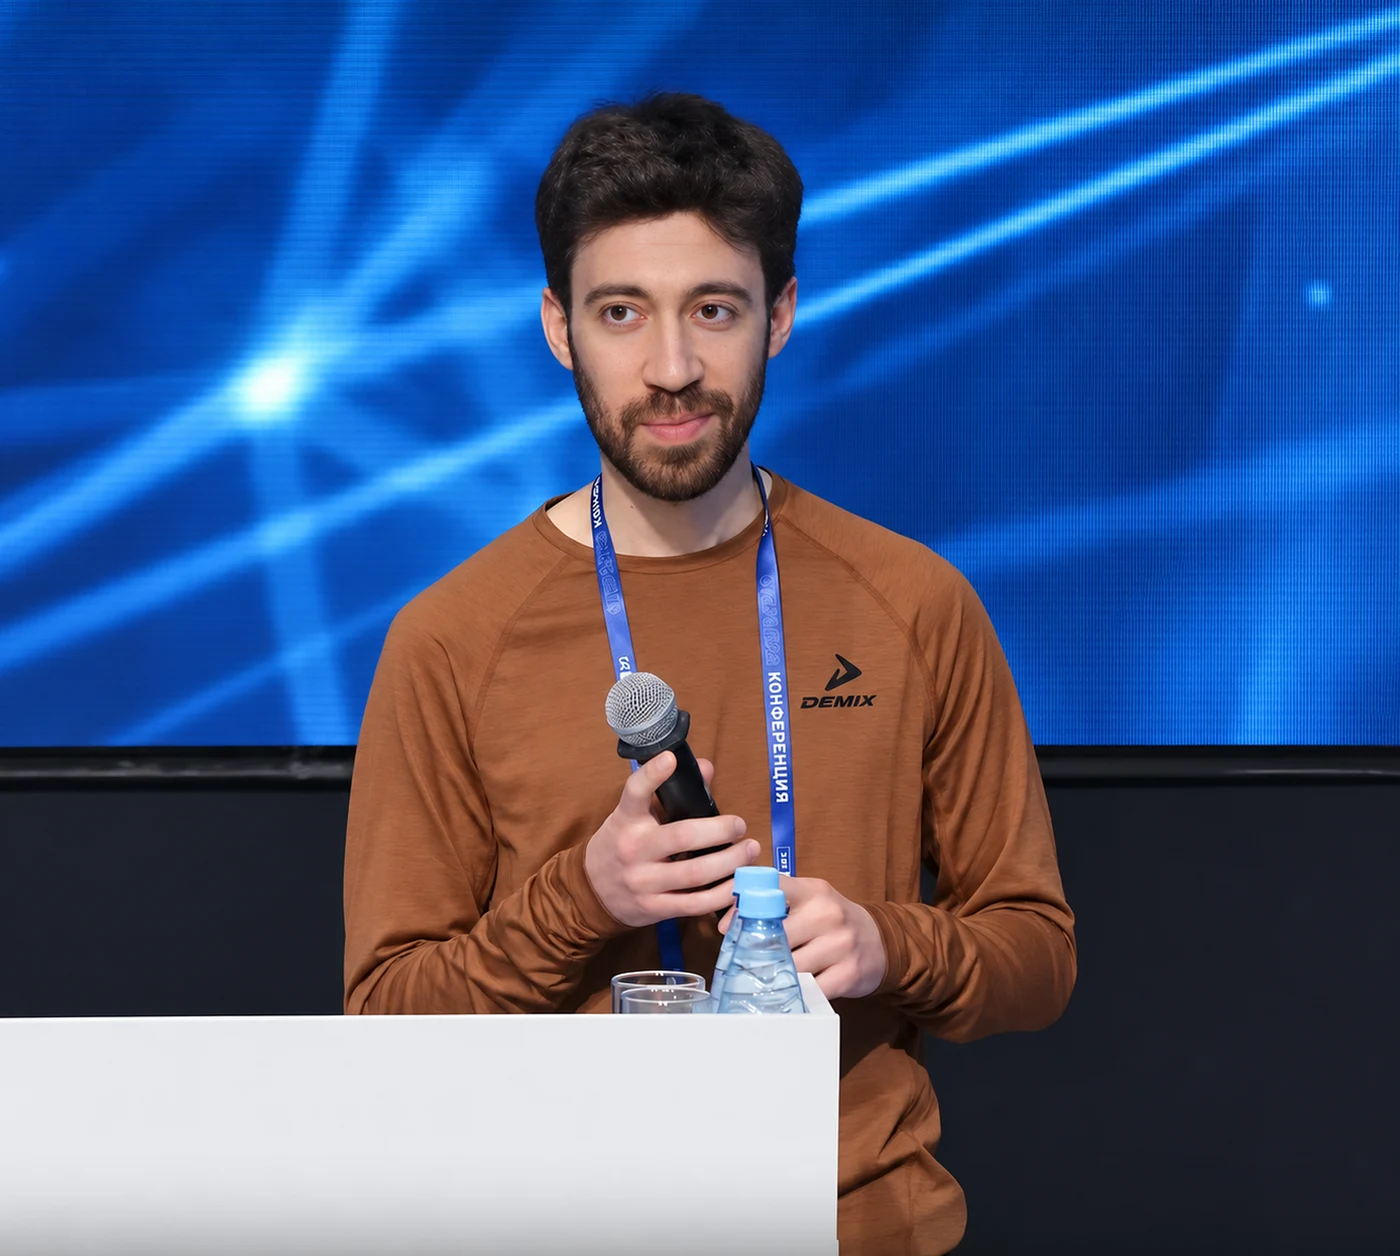
Ponente · ISP RAS Open 2024
Investigación presentada en Moscú.
En ISP RAS Open 2024 presenté mi investigación sobre el uso del aprendizaje automático para predecir las tecnologías de un stack web más allá de las huellas tradicionales. Mi ponencia figura en el programa oficial de la conferencia.
Predicción de las tecnologías de un stack web mediante aprendizaje automático: más allá de las huellas tradicionales
Una pregunta práctica detrás de toda prueba de aplicaciones: ¿con qué está construido realmente el software?
Ver el programa de la conferencia05Sobre mí
Experiencia en desarrollo y seguridad
Lead Application Security Engineer
Confident · ООО «Конфидент»
Revisión de seguridad del código, validación de vulnerabilidades e ingeniería de seguridad con SAST, DAST, C++ y SIEM.
Investigador de seguridad independiente
Meta Bug Bounty · Bugcrowd
Responsable de desarrollo web y seguridad web
Momento
Proyecto de grado sobre SAST · Máster sobre DAST · Investigación doctoral completada en la Universidad ITMO
ITMO University
08Contacto
¿Va a lanzar algo que trata datos de usuarios?
Envíeme un breve resumen. Respondo en un plazo de tres días con preguntas o un esbozo de propuesta, y el precio se acuerda por escrito antes de empezar.