
Rand Deeb
我发现漏洞,也编写修复。
我是 Rand Deeb,首席应用安全工程师、独立安全研究员。我已报告 150 多个安全漏洞,为两个 Linux 内核 CVE 编写了修复补丁,并打造了 DAST 扫描器 Hendra。我为产品团队测试 Web 应用和 API,所有工作均由我本人完成。
软件工程与信息安全研究的结合。
我拥有软件工程学士学位,并已在俄罗斯完成信息安全方向的博士研究生学业(aspirantura)。我已通过校内答辩,最终学位论文答辩尚待进行。这一背景将系统如何设计与构建,同系统可能如何失效的研究结合在一起。我在架构设计、漏洞挖掘和漏洞修复中同时运用这两种视角。
全栈开发的背景让我能够理解一个功能是如何构建的,以及修复会如何影响应用的其他部分。我将这一视角与安全测试、代码审计和漏洞研究结合起来。
我还设计并开发用于静态分析(SAST)和动态测试(DAST)的安全应用。这项工作把软件架构、检测逻辑和可复现的评估联系在一起,这些经验可以用于范围明确的工具开发或扩展项目。
在 Confident,我的工程工作涵盖 SAST、DAST、C++ 和安全工程。此前,我在 Momento 从事 Web 开发和 Web 安全工作。
Meta 已验证并确认了我在 Facebook 和 Instagram 中报告的 7 个安全漏洞。在 Linux 内核代码中,我分析了 300 多份静态分析报告,并贡献了 9 个补丁。我的工作还包括两个已公开的 CVE:CVE-2024-26855 和 CVE-2025-37858,其修复已被 Linux 主线接受。ice 驱动的修复还被回移植到了稳定分支。CVE 记录和相关修复链接均可供您查阅。
Hendra 就是一个具体的例子:这是我在 ITMO 大学已完成的博士研究项目中开发的模块化、上下文感知 DAST 扫描器。我设计了它的核心架构,以及技术识别、扫描规划、请求去重、发现审查和基准测试等组件。我的论文探讨了这项工作背后的方法。
如果您正在准备发布,或需要回应客户的安全审查,请给我发一份简要需求。
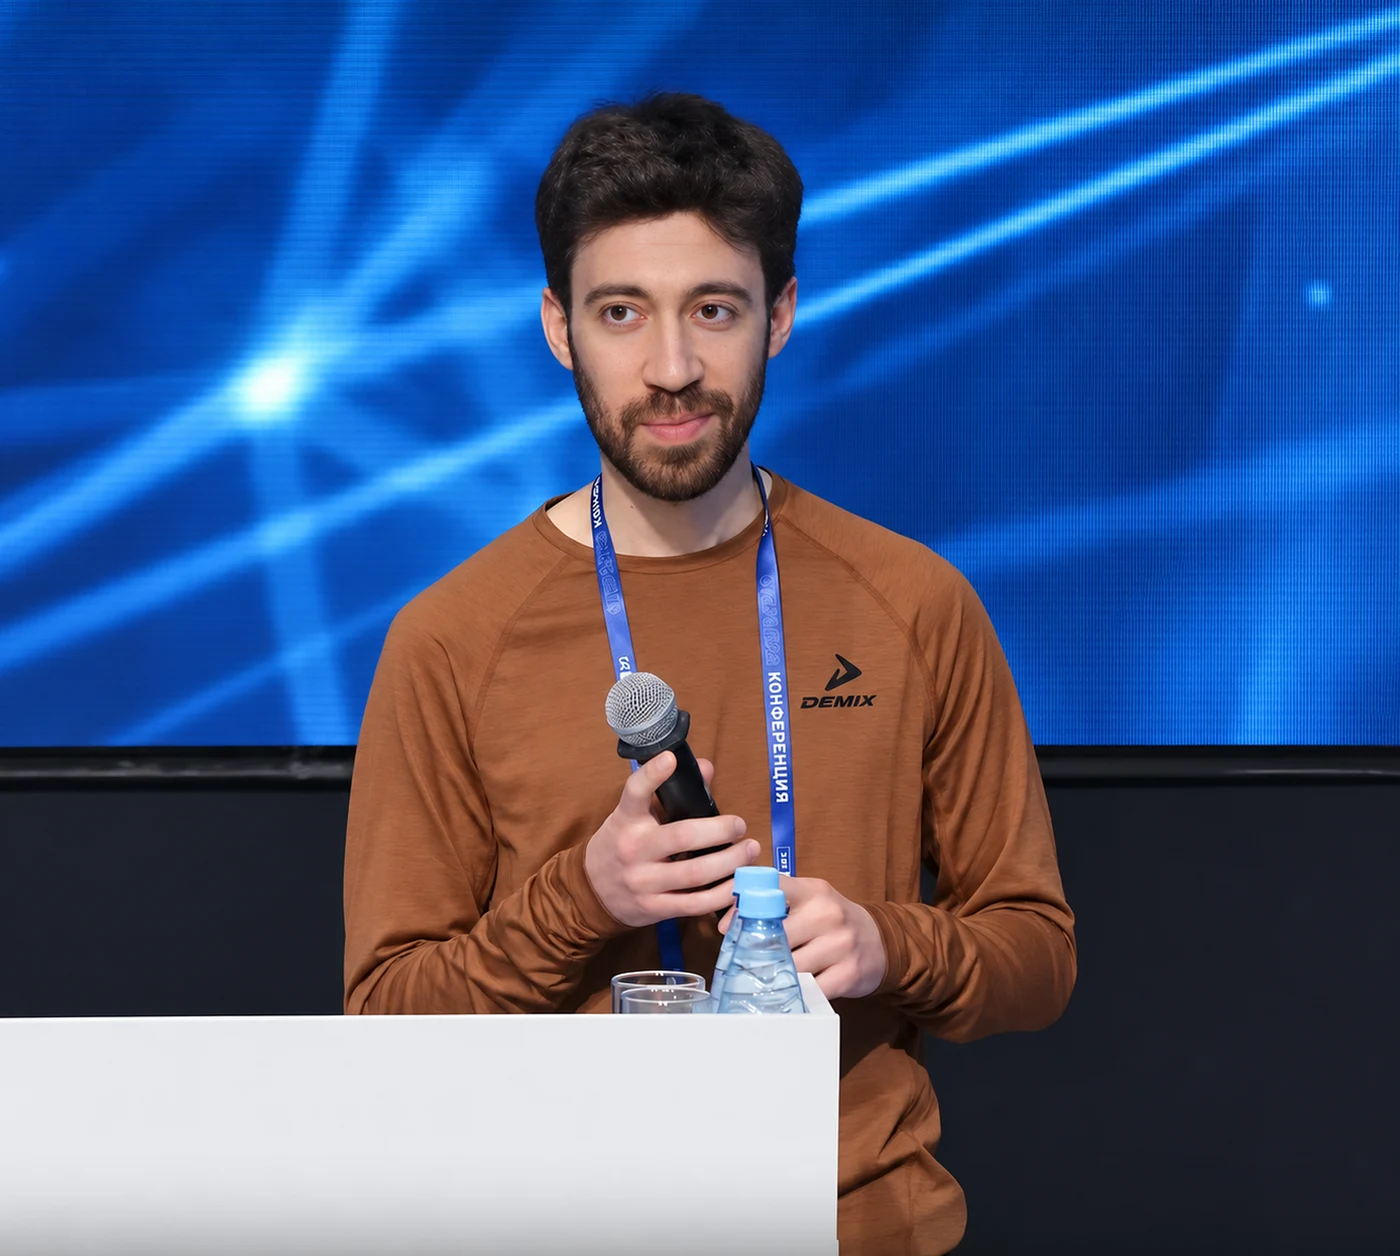
会议演讲嘉宾 · ISP RAS Open 2024
在莫斯科发表研究成果。
在 ISP RAS Open 2024 大会上,我介绍了利用机器学习预测 Web 技术栈的研究,突破了传统指纹识别的局限。我的演讲已列入大会官方日程。
利用机器学习预测 Web 技术栈:超越传统指纹识别
应用测试背后的一个实际问题:这款软件究竟是用什么构建的?
查看大会日程05关于我
开发与安全经验
首席应用安全工程师
Confident · ООО «Конфидент»
安全代码审计、漏洞验证,以及涵盖 SAST、DAST、C++ 和 SIEM 的安全工程。
独立安全研究员
Meta Bug Bounty · Bugcrowd
Web 开发与 Web 安全经理
Momento
本科毕业设计研究 SAST · 硕士研究 DAST · 已在 ITMO 大学完成博士研究
ITMO University