
在下次发布前测试您的应用。
找出 Web、移动端或桌面软件中影响账户、数据和关键业务流程的攻击路径。
交付内容
经验证的发现、可复现的证据以及按优先级排列的修复建议。
01服务
选择您的问题,我会为它规划范围最小、足以回答问题的合作。
找出 Web、移动端或桌面软件中影响账户、数据和关键业务流程的攻击路径。
交付内容
经验证的发现、可复现的证据以及按优先级排列的修复建议。
审计关键功能、遗留代码库或原生组件,沿着数据流和权限理清风险。
交付内容
代码级分析、根本原因以及开发人员可直接落实的修复方案。
Cursor、Lovable、Bolt 等工具能快速写出可运行的代码,却常常遗漏访问控制。我会在上线前测试身份认证、数据访问和泄露的密钥。
交付内容
一份按风险排序的简短修复清单,并写明需要修改的具体代码或配置。
开发 SAST 或 DAST 能力、扩展现有扫描器,或将研究方法转化为经过评估的实现。
交付内容
检测组件、架构决策以及可重复的评估方法。
02关于我
扫描器只报告表象。我会把每个发现追溯到引发问题的代码,并给出开发团队可以直接上线的修复方案。
我编写了两个 Linux 内核 CVE 的补丁,另有七个修复已合入主线。在您的产品中,每个发现都会附上代码路径、触发条件以及可供团队审阅的修复方案。
我曾主导 Web 开发,并从架构开始设计了一款 DAST 扫描器。在提出修复建议时,我已经考虑过您的团队将如何实现和测试它。
我与您共同确定范围,亲自完成每一项测试,并与开发人员逐一讲解每个发现。
03可以核实的专业能力
01
Meta Bug Bounty我通过 Meta 漏洞赏金计划报告了 Facebook 和 Instagram 中的安全漏洞,其中 7 个经 Meta 安全团队验证并确认。我同时也是 Bugcrowd 平台上的安全研究员。
02
Linux 内核分别是 Intel ice 网卡驱动中的空指针解引用,以及 JFS 文件系统中的 32 位整数溢出。两个修复均已合入 Linux 主线,其中 ice 驱动的修复还被回移植到了稳定版内核。
图 01
Hendra · DAST在 ITMO 大学已完成的博士研究中,我开发了 Hendra 的架构、扫描规划、请求去重、发现验证以及评估框架。扫描器运行哪些检测,由应用上下文决定。
数据来自我的项目研究:在 DVWA 低安全级别下,采用所测试的工具配置。F1 综合了精确率和召回率。这些数据仅描述本次实验,不代表通用排名,也不构成生产环境的性能保证。
媒体报道
观看我关于 Meta 漏洞研究的电视专访,再查阅支撑我工作的公开漏洞、已被接受的修复以及扫描器研究。
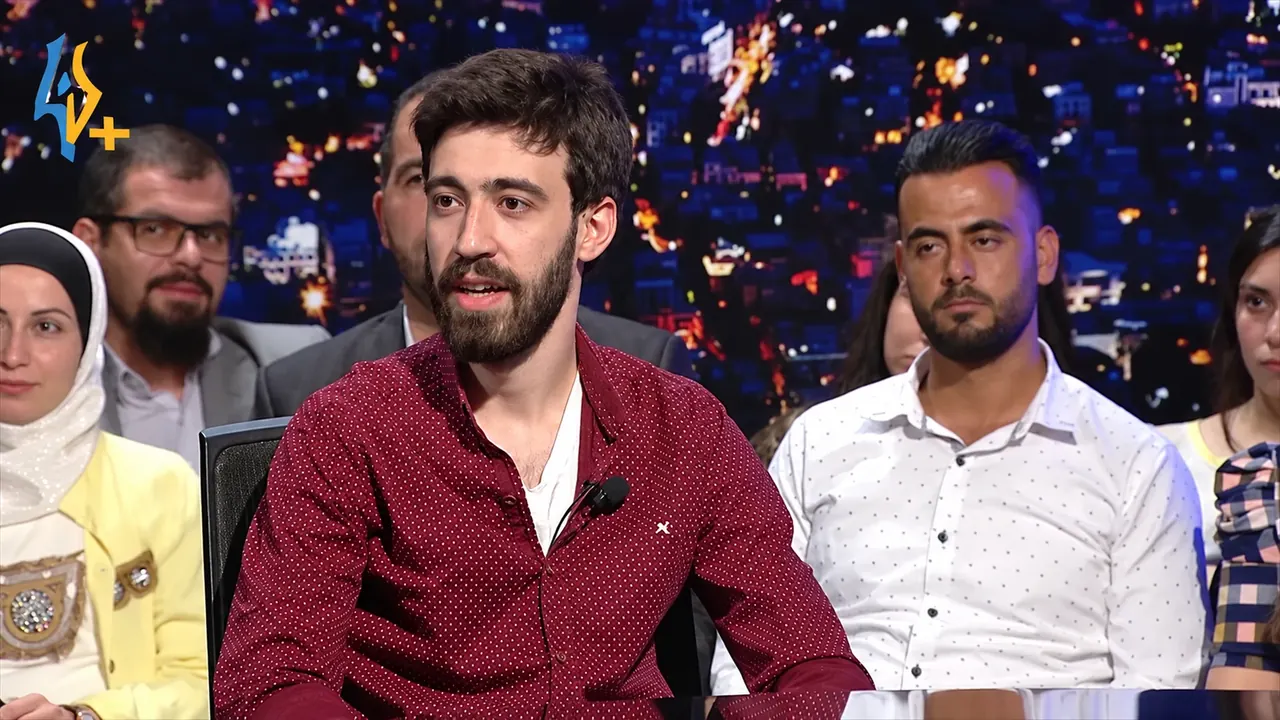 观看电视专访
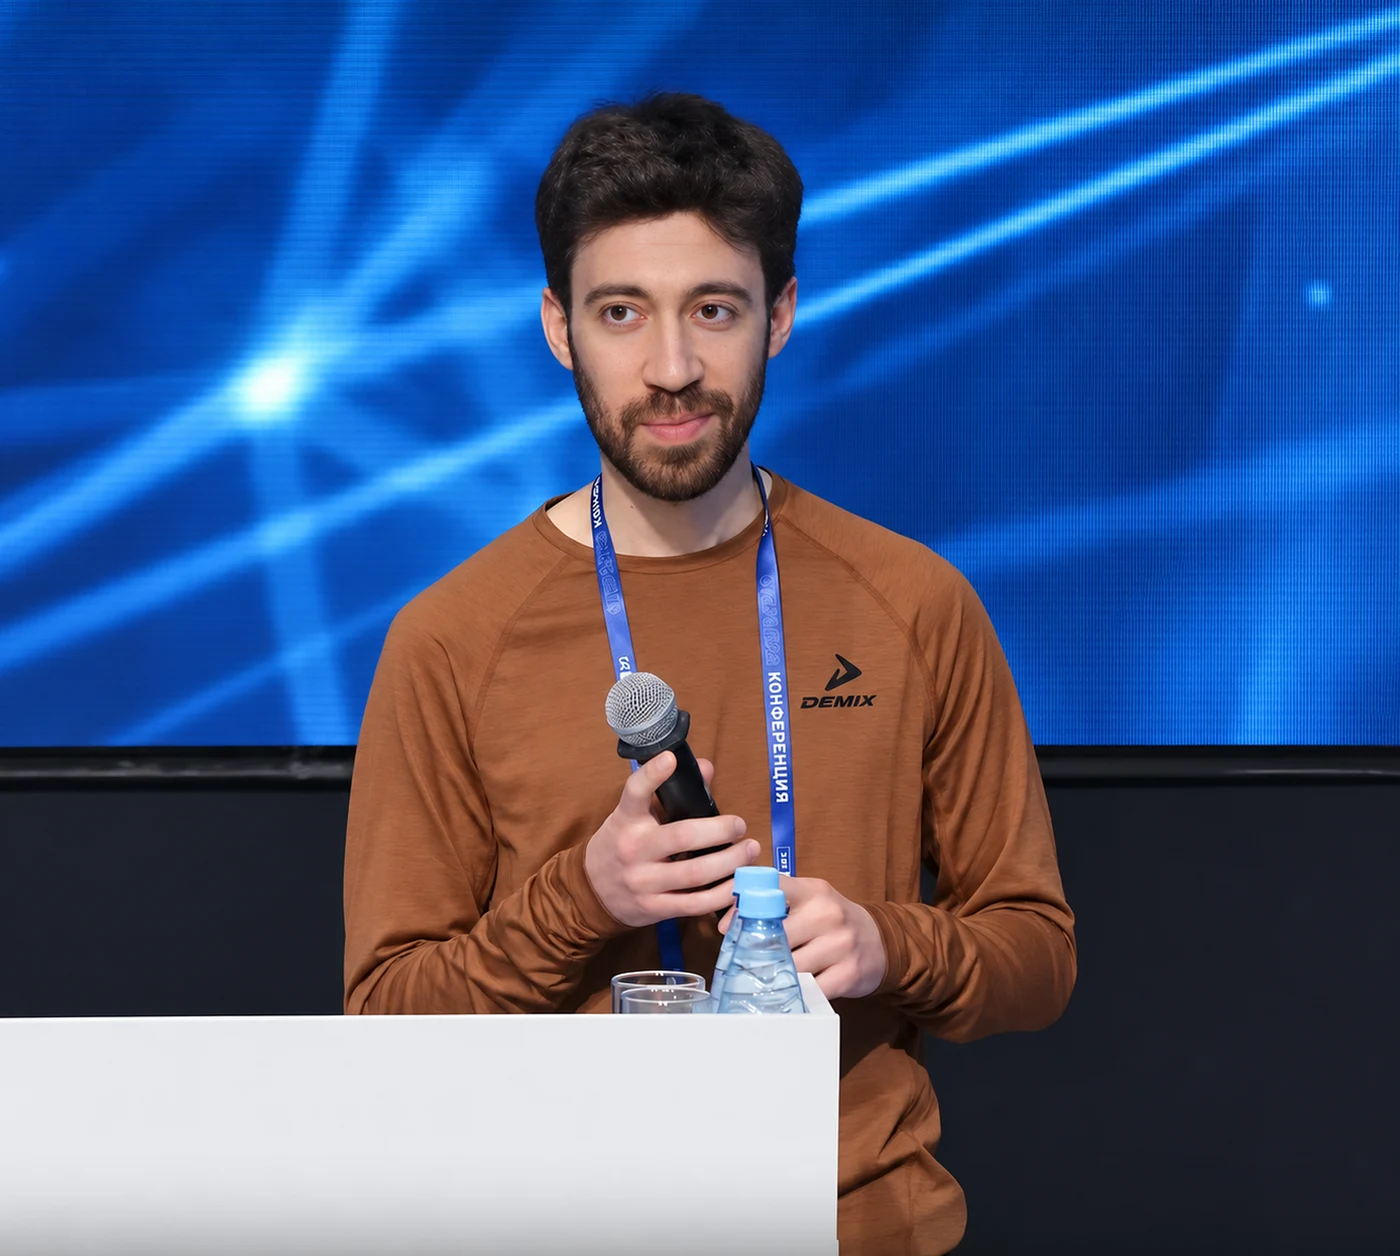
会议演讲嘉宾 · ISP RAS Open 2024
在 ISP RAS Open 2024 大会上,我介绍了利用机器学习预测 Web 技术栈的研究,突破了传统指纹识别的局限。我的演讲已列入大会官方日程。
利用机器学习预测 Web 技术栈:超越传统指纹识别
应用测试背后的一个实际问题:这款软件究竟是用什么构建的?
查看大会日程05从第一个问题到有价值的结果
说明产品情况、近期变更、您想确认的问题以及时间要求。一段话即可,我会在三天内回复。
方案写明范围、方法、排除项、交付物、价格和日期。保密条款、NDA 和复测安排也在同一份方案中约定。
安全评估期间,证据和优先级一经确认即同步给您;开发项目则按约定的里程碑供您审阅。
您将收到报告或交付成果,并与您的团队进行一次结果讲解。后续的修复或验证工作另行与您商定。
06工具与论文
在 ITMO 大学已完成的博士研究中,我开发了 Hendra 的架构、扫描规划、请求去重、发现验证以及评估框架。扫描器运行哪些检测,由应用上下文决定。
每一个 HTTP(S) 请求都应当必要、不冗余,并且与上下文相关。
结合机器学习信号与显式规则,识别应用所用的技术。
结合上下文和扫描器状态,复用等价请求。
在攻击面图中表示端点、参数及其相互关系。
根据应用上下文和已识别的技术选择检测项。
分析响应中的证据,将可处置的发现与噪声区分开来。
在既定目标上通过可重复的测量比较不同扫描器的结果。
Hendra 展示了我如何把安全研究转化为可运行的扫描器组件和可量化的测试。这些经验可以用于定制工具、现有安全产品或专项评估。
07博客
为软件开发者和产品负责人提供 CVE 解读、代码审计方法和实用指导。
PHP2Shell 技术分析:CVE-2026-109618、所提出的内存破坏利用阶段、PHP 版本证据、配置依赖以及修复验证。
阅读全文LMCache CVE-2026-105192 在消息解码阶段就触达了 pickle。本文追踪补丁、传输层调用方,以及要让一个负向回归测试值得信任所需的证据。
阅读全文