
Ранд Дееб
Нахожу уязвимости и пишу исправления.
Я Ранд Дееб, ведущий инженер по безопасности приложений и независимый исследователь. Я сообщил о 150+ уязвимостях безопасности, написал исправления для двух CVE в ядре Linux и создал DAST-сканер Hendra. Проверяю веб-приложения и API для продуктовых команд и выполняю работу сам.
Программная инженерия и исследования информационной безопасности.
У меня степень бакалавра по программной инженерии. Я завершил аспирантуру по информационной безопасности в России и прошёл внутривузовскую защиту; итоговая защита диссертации ещё впереди. Эта подготовка соединяет понимание проектирования и разработки систем с исследованием причин их сбоев. Оба подхода я применяю к архитектуре, поиску уязвимостей и их устранению.
Опыт full-stack-разработки помогает понять, как устроена функция и как исправление повлияет на остальное приложение. Я соединяю этот взгляд с тестированием безопасности, анализом кода и исследованием уязвимостей.
Я также проектирую и разрабатываю приложения для статического анализа (SAST) и динамического тестирования (DAST). Эта работа соединяет архитектуру ПО, логику обнаружения и воспроизводимую оценку. Такой опыт можно применить в согласованном проекте по разработке или расширению инструмента.
В «Конфидент» моя инженерная работа охватывает SAST, DAST, C++ и безопасность. Ранее я занимался веб-разработкой и веб-безопасностью в Momento.
Meta подтвердила и признала семь уязвимостей безопасности, о которых я сообщил в Facebook и Instagram. В коде ядра Linux я разобрал более 300 отчётов статического анализа и внёс девять патчей. Среди результатов — две опубликованные CVE, CVE-2024-26855 и CVE-2025-37858, с исправлениями, принятыми в основную ветку Linux. Исправление драйвера ice также вошло в стабильные ветки. Записи CVE и связанные исправления доступны для независимой проверки.
Конкретный пример — Hendra, модульный контекстно-зависимый DAST-сканер, который я разработал во время завершённого исследовательского проекта в аспирантуре ИТМО. Я спроектировал его основную архитектуру и компоненты распознавания технологий, планирования проверок, дедупликации запросов, оценки находок и сравнения сканеров. Методы этой работы отражены в моих публикациях.
Если вы готовите релиз или отвечаете на проверку безопасности от заказчика, пришлите короткое описание задачи.
01Опыт, который можно проверить
Результаты, которые можно проверить
Цифры из моей работы в безопасности со ссылками на публичные записи.
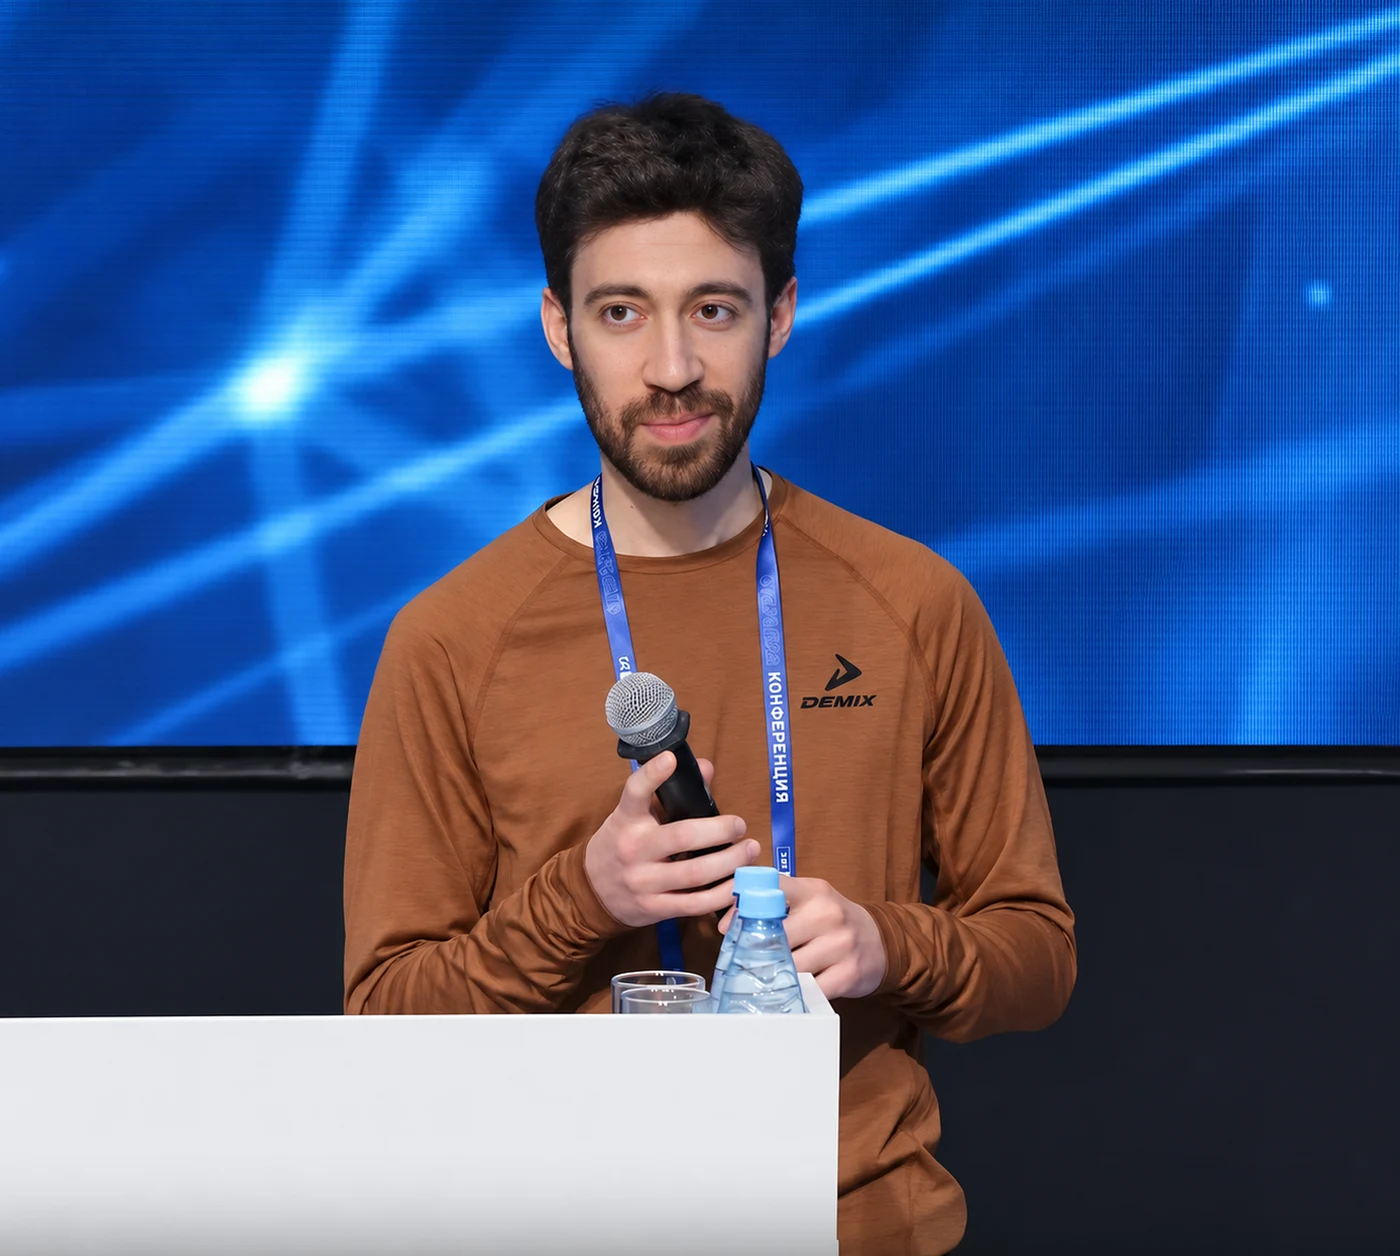
Докладчик · Открытая конференция ИСП РАН 2024
Исследования, представленные в Москве.
На Открытой конференции ИСП РАН 2024 я представил исследование применения машинного обучения для прогнозирования технологий веб-стеков за пределами традиционных отпечатков. Доклад указан в официальной программе конференции.
Прогнозирование технологий веб-стеков с помощью машинного обучения: за пределами традиционных отпечатков
Практический вопрос для тестирования приложений: какие технологии действительно лежат в основе продукта?
Открыть программу конференции05Обо мне
Опыт разработки и безопасности
Ведущий инженер по безопасности приложений
Confident · ООО «Конфидент»
Анализ кода, проверка уязвимостей и инженерная работа с SAST, DAST, C++ и SIEM.
Независимый исследователь безопасности
Meta Bug Bounty · Bugcrowd
Руководитель веб-разработки и веб-безопасности
Momento
Бакалаврский проект по SAST · Магистерский по DAST · Завершённое исследование в аспирантуре ИТМО
ITMO University
08Контакт
Выпускаете продукт с данными пользователей?
Пришлите короткое описание. Я отвечу в течение трёх дней вопросами или наброском предложения, а стоимость согласуем письменно до начала работ.