
Проверить приложение до следующего релиза.
Найти пути атаки на учётные записи, данные и важные процессы веб-, мобильного или десктопного продукта.
Что вы получите
Проверенные находки, шаги воспроизведения и приоритеты исправлений.
Проверяю веб-, мобильные и десктопные приложения и их API на уязвимости, которые пропускают сканеры: нарушения контроля доступа, небезопасную обработку данных, ошибки бизнес-логики и нативного кода. Вы работаете напрямую со мной, от согласования объёма до разбора результатов.
01Услуги
Выберите вопрос. Я предложу минимальный объём работы, который на него ответит.
Найти пути атаки на учётные записи, данные и важные процессы веб-, мобильного или десктопного продукта.
Что вы получите
Проверенные находки, шаги воспроизведения и приоритеты исправлений.
Исследовать критическую функцию, унаследованную кодовую базу или нативный компонент через потоки данных и права доступа.
Что вы получите
Анализ на уровне кода, первопричины и варианты исправления, с которыми могут работать разработчики.
Cursor, Lovable, Bolt и похожие инструменты быстро пишут работающий код и часто пропускают проверки доступа. Я проверю аутентификацию, доступ к данным и открытые ключи до запуска.
Что вы получите
Короткий список исправлений по степени риска с конкретными изменениями кода или конфигурации.
Разработать функции SAST или DAST, расширить сканер или превратить исследовательский метод в проверенную реализацию.
Что вы получите
Компоненты обнаружения, архитектурные решения и воспроизводимая оценка.
02Обо мне
Сканеры показывают симптомы. Я довожу каждую находку до кода, который её вызывает, и до исправления, которое ваши разработчики смогут выпустить.
Я написал патчи, закрывшие две CVE в ядре Linux, и ещё семь исправлений, принятых в основную ветку. В вашем продукте каждая находка сопровождается путём в коде, условиями срабатывания и исправлением, которое команда может проверить.
Я руководил веб-разработкой и спроектировал DAST-сканер, начиная с архитектуры. Рекомендуя исправление, я уже учитываю, как команда будет его внедрять и тестировать.
Я согласую с вами объём, сам выполняю все проверки и разбираю каждую находку с разработчиками.
03Опыт, который можно проверить
01
Meta Bug BountyЯ сообщал об уязвимостях безопасности в Facebook и Instagram через программу Meta Bug Bounty, и команда безопасности Meta подтвердила и признала семь из них. Также исследователь на платформе Bugcrowd.
02
Ядро LinuxРазыменование NULL в сетевом драйвере Intel ice и 32-битное переполнение в файловой системе JFS. Оба исправления приняты в основную ветку Linux, исправление ice перенесено в стабильные ветки.
Рис. 01
Hendra · DASTВ рамках завершённого исследования в аспирантуре ИТМО я разработал архитектуру Hendra, планирование проверок, дедупликацию запросов, подтверждение находок и среду оценки. Контекст приложения определяет выбор проверок.
Данные моего проекта: DVWA с низким уровнем защиты и выбранными настройками инструментов. F1 объединяет точность и полноту. Числа описывают этот эксперимент, а не универсальный рейтинг или гарантию эффективности на рабочем приложении.
В СМИ
Посмотрите моё телевизионное интервью об исследовании уязвимостей Meta. Затем изучите публичные находки, принятые исправления и исследования сканера, на которых основана моя работа.
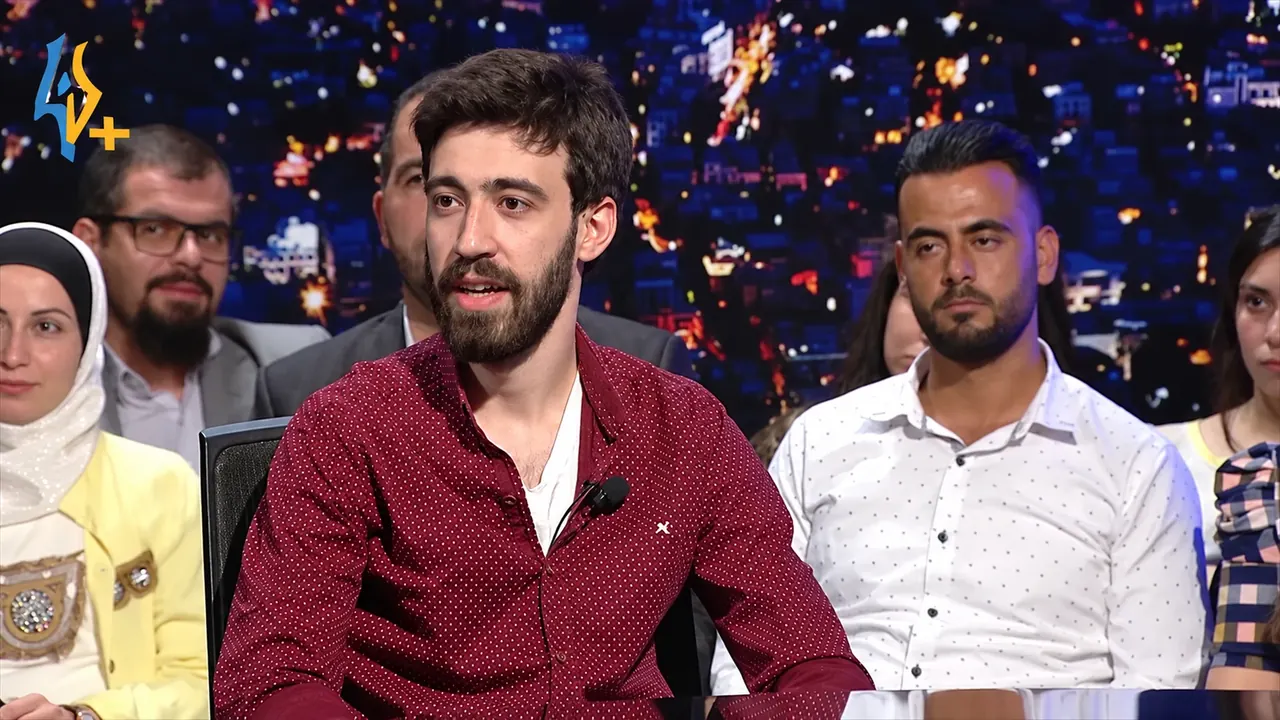 Смотреть телевизионное интервью
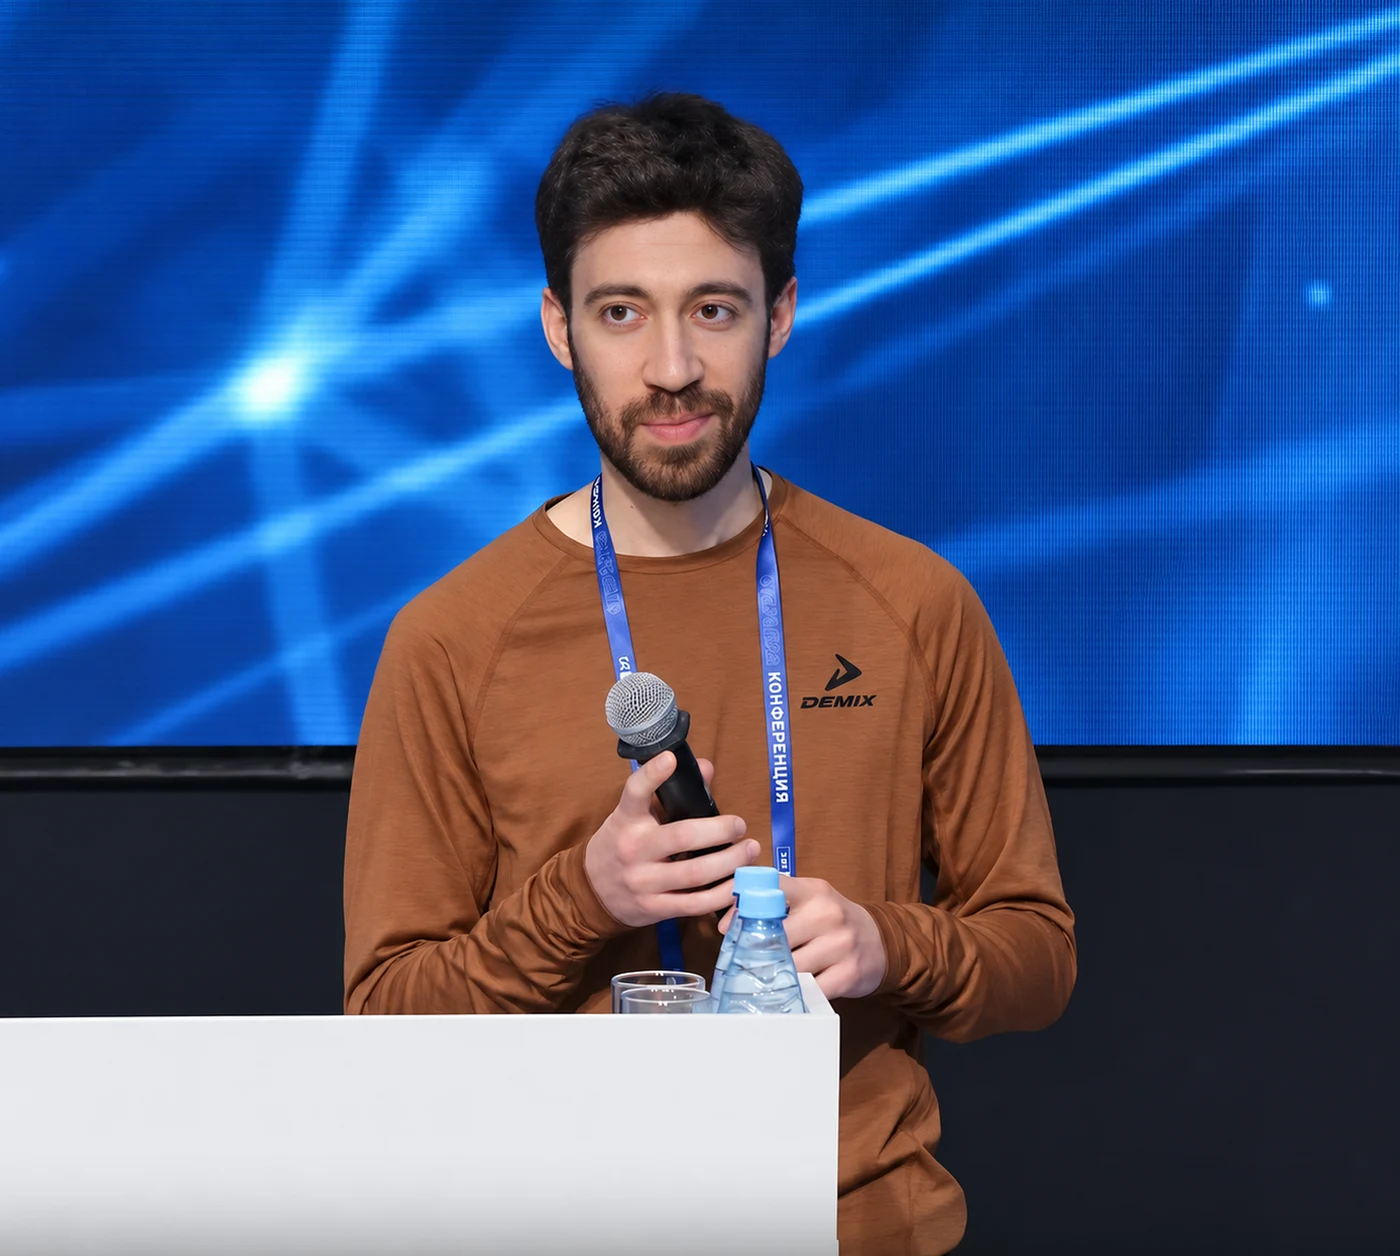
Докладчик · Открытая конференция ИСП РАН 2024
На Открытой конференции ИСП РАН 2024 я представил исследование применения машинного обучения для прогнозирования технологий веб-стеков за пределами традиционных отпечатков. Доклад указан в официальной программе конференции.
Прогнозирование технологий веб-стеков с помощью машинного обучения: за пределами традиционных отпечатков
Практический вопрос для тестирования приложений: какие технологии действительно лежат в основе продукта?
Открыть программу конференции04Услуги
Аутентификация, права доступа, важные бизнес-сценарии и приложение за вашим API. Это моя наиболее сильная и предпочтительная специализация.
Подробнее об услугеПриложение, локальные данные и взаимодействие с сервером. Платформу и границы проверки клиента и API согласуем отдельно.
Подробнее об услугеКод приложений, библиотеки и компоненты, обрабатывающие недоверенные данные. Проекты на C, C++ и Java с проверкой значимых для продукта рисков.
Подробнее об услуге05От первого вопроса до полезного результата
Продукт, что изменилось, что нужно выяснить и к какому сроку. Достаточно абзаца, а ответ вы получите в течение трёх дней.
Объём, методы, исключения, результаты, стоимость и сроки. Условия конфиденциальности, NDA и повторной проверки согласуем в том же предложении.
При проверке вы видите доказательства и приоритеты по мере их появления. При разработке проверяете согласованные этапы.
Вы получаете отчёт или готовую работу и разбор результатов с командой. Дальнейшие исправления или проверку согласуем с вами.
06Инструменты и публикации
В рамках завершённого исследования в аспирантуре ИТМО я разработал архитектуру Hendra, планирование проверок, дедупликацию запросов, подтверждение находок и среду оценки. Контекст приложения определяет выбор проверок.
Каждый HTTP(S)-запрос должен быть необходимым, неповторяющимся и соответствующим контексту.
Разработка инструментов безопасности включает архитектуру, логику обнаружения и оценку качества. Помогаю командам превратить конкретную задачу анализа в реализацию, которую можно проверять, понимать и развивать.
Разработка инструментов безопасностиСочетание обучаемых признаков и явных правил для определения технологий приложения.
Повторное использование эквивалентных запросов с учётом контекста и состояния сканера.
Представление конечных точек, параметров и связей в графе поверхности атаки.
Выбор проверок с учётом контекста приложения и выявленных технологий.
Анализ подтверждающих данных в ответах для отделения находок от шума.
Сравнение результатов сканеров на определённых целях с воспроизводимыми измерениями.
Hendra показывает, как я связываю исследования безопасности с работающими компонентами сканера и измеримыми проверками. Этот опыт применим к собственному инструменту, развитию продукта безопасности или целевой оценке его качества.
07Блог
Разборы CVE, подходы к анализу кода и практические материалы для тех, кто создаёт и развивает программные продукты.
Семь проверок перед запуском для приложения, созданного с помощью ИИ и хранящего данные в Supabase: от Row Level Security и политик до ключей, представлений, хранилища, теста двумя аккаунтами и настроек аккаунта. По документации Supabase, Lovable и OWASP.
Читать статьюОт чего зависит цена пентеста веб-приложения и API: роли, функции, методы API и окружения. Что входит в работу, что вы получаете на выходе, что оформляется отдельно и как подготовиться к запросу.
Читать статьюПрактический путь для тех, кто хочет стать специалистом по пентесту веб-приложений: основы HTTP, Burp Suite, лаборатории PortSwigger, OWASP и bug bounty. Бесплатные ресурсы и признак готовности для каждого этапа.
Читать статью08Контакт
Пришлите короткое описание. Я отвечу в течение трёх дней вопросами или наброском предложения, а стоимость согласуем письменно до начала работ.