
Rand Deeb
Ich finde Schwachstellen und schreibe die Korrekturen.
Ich bin Rand Deeb, Lead Application Security Engineer und unabhängiger Sicherheitsforscher. Ich habe 150+ Sicherheitslücken gemeldet, die Korrekturen für zwei Linux-Kernel-CVEs geschrieben und den DAST-Scanner Hendra entwickelt. Ich teste Webanwendungen und APIs für Produktteams und erledige die Arbeit selbst.
Software Engineering trifft Informationssicherheitsforschung.
Ich habe einen Bachelorabschluss in Software Engineering und das Promotionsstudium (Aspirantura) in Informationssicherheit in Russland abgeschlossen. Die universitäre Verteidigung habe ich bestanden; die abschließende Dissertationsverteidigung steht noch aus. Dieser Hintergrund verbindet das Verständnis für Entwurf und Entwicklung von Systemen mit der Erforschung ihrer Schwachstellen. Beide Perspektiven fließen in Architektur, Schwachstellensuche und Behebung ein.
Meine Erfahrung in der Full-Stack-Entwicklung hilft mir zu verstehen, wie eine Funktion aufgebaut ist und wie sich eine Korrektur auf die übrige Anwendung auswirkt. Ich verbinde diese Perspektive mit Sicherheitstests, Code-Reviews und Schwachstellenforschung.
Außerdem entwerfe und entwickle ich Sicherheitsanwendungen für statische Analyse (SAST) und dynamische Tests (DAST). Diese Arbeit verbindet Softwarearchitektur, Erkennungslogik und reproduzierbare Evaluation. Diese Erfahrung kann ich in ein abgegrenztes Projekt zur Tool-Entwicklung oder Erweiterung einbringen.
Meine technische Arbeit bei Confident umfasst SAST, DAST, C++ und Security Engineering. Zuvor war ich bei Momento in Webentwicklung und Websicherheit tätig.
Meta hat sieben Sicherheitslücken in Facebook und Instagram, die ich gemeldet habe, bestätigt und anerkannt. Im Linux-Kernel-Code habe ich mehr als 300 Berichte aus statischer Analyse bewertet und neun Patches beigesteuert. Zu meinen Arbeiten gehören außerdem die veröffentlichten CVEs CVE-2024-26855 und CVE-2025-37858 mit Korrekturen, die in den Linux-Hauptzweig aufgenommen wurden. Die ice-Korrektur wurde auch in stabile Zweige zurückportiert. Die CVE-Einträge und verlinkten Korrekturen können Sie unabhängig prüfen.
Hendra ist ein konkretes Beispiel: ein modularer, kontextbezogener DAST-Scanner, den ich während meines abgeschlossenen Promotionsforschungsprojekts an der ITMO University entwickelte. Ich entwarf seine Kernarchitektur und Komponenten für Technologieerkennung, Scanplanung, Anfrage-Deduplizierung, Befundprüfung und Benchmarking. Meine Veröffentlichungen untersuchen die Methoden dahinter.
Wenn Sie ein Release vorbereiten oder die Sicherheitsprüfung eines Kunden beantworten müssen, senden Sie mir eine kurze Beschreibung.
01Expertise, die Sie prüfen können
Belege, die Sie selbst prüfen können
Zahlen aus meiner Sicherheitsarbeit, mit Links zu den öffentlichen Einträgen dahinter.
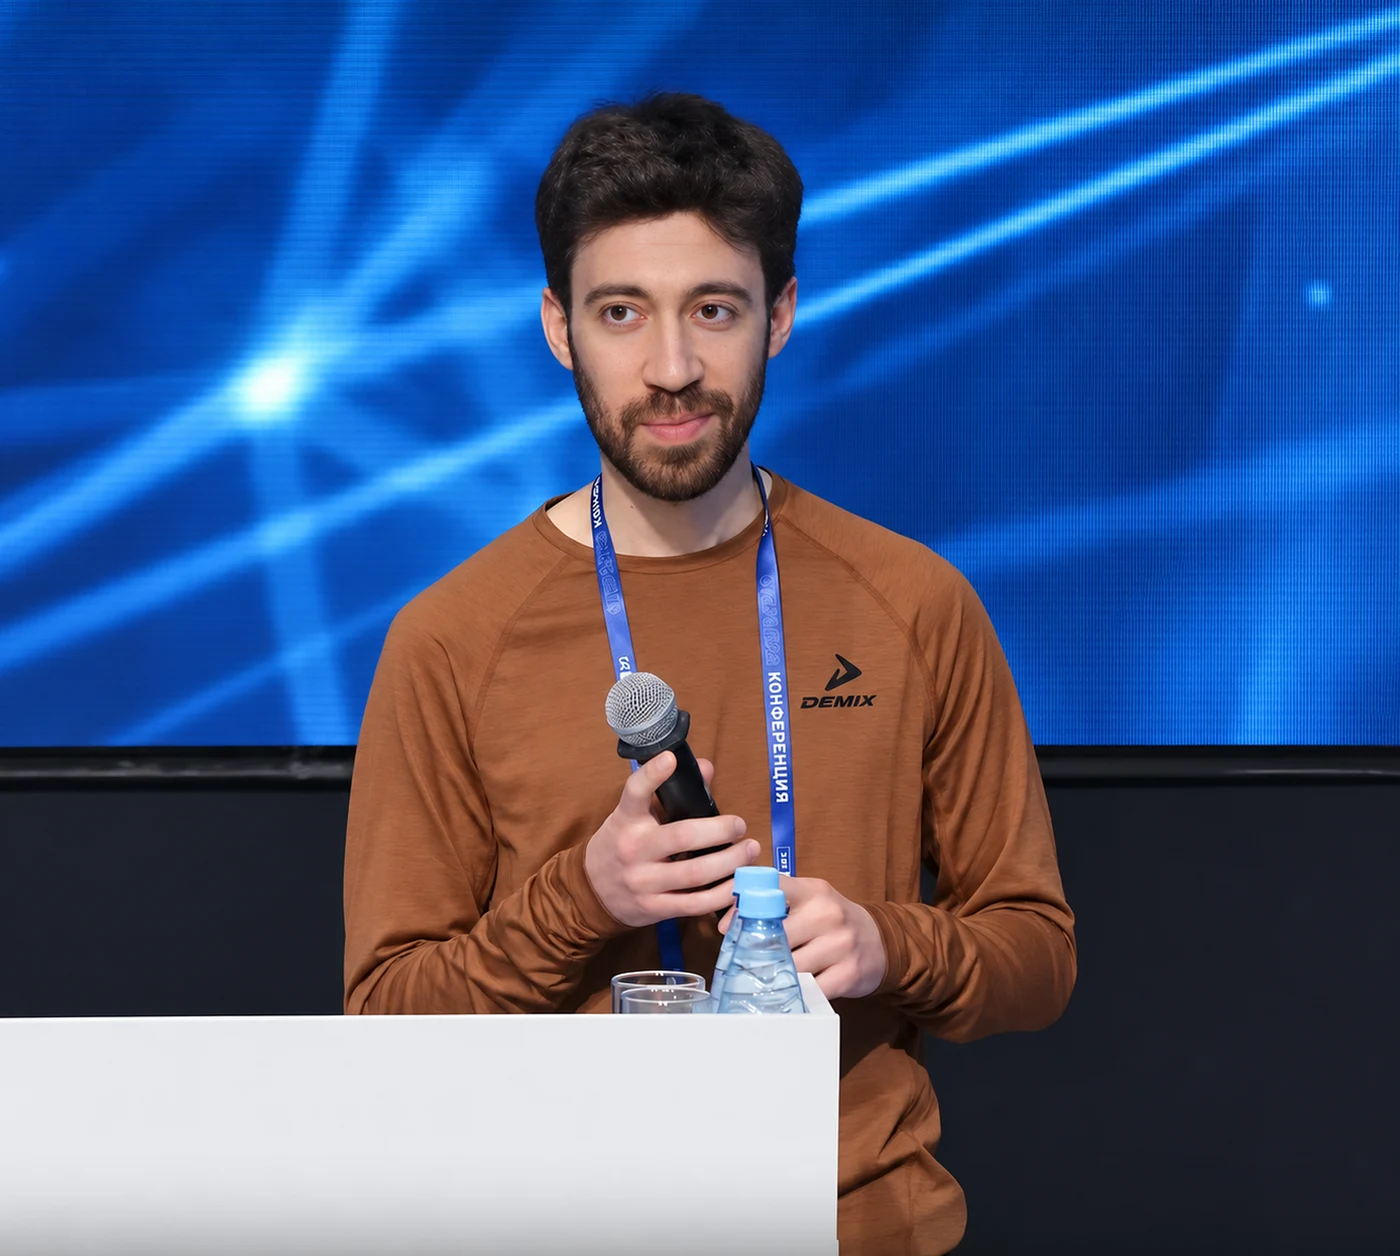
Konferenzsprecher · ISP RAS Open 2024
Forschung, vorgestellt in Moskau.
Bei ISP RAS Open 2024 stellte ich meine Forschung zur Vorhersage von Web-Stack-Technologien mit maschinellem Lernen jenseits traditioneller Fingerprints vor. Mein Vortrag ist im offiziellen Konferenzprogramm aufgeführt.
Web-Stack-Technologien mit maschinellem Lernen vorhersagen: jenseits traditioneller Fingerprints
Eine praktische Frage für Anwendungstests: Auf welchen Technologien basiert das Produkt tatsächlich?
Konferenzprogramm ansehen05Über mich
Entwicklungs- & Sicherheitserfahrung
Lead Application Security Engineer
Confident · ООО «Конфидент»
Sicherheitsorientierte Codeprüfung, Befundvalidierung und Security Engineering mit SAST, DAST, C++ und SIEM.
Unabhängiger Sicherheitsforscher
Meta Bug Bounty · Bugcrowd
Leiter Webentwicklung und Websicherheit
Momento
Bachelorprojekt zu SAST · Masterprojekt zu DAST · Abgeschlossenes Promotionsforschungsprojekt an der ITMO University
ITMO University
08Kontakt
Sie bringen etwas mit Nutzerdaten heraus?
Senden Sie mir eine kurze Beschreibung. Ich antworte innerhalb von drei Tagen mit Rückfragen oder einem Angebotsentwurf; den Preis vereinbaren wir vor Beginn schriftlich.