
Ihre Anwendung vor dem nächsten Release prüfen.
Angriffspfade auf Konten, Daten und wichtige Abläufe in Web-, Mobil- oder Desktopsoftware untersuchen.
Sie erhalten
Validierte Befunde, reproduzierbare Nachweise und priorisierte Korrekturhinweise.
Ich teste Web-, Mobil- und Desktopanwendungen und ihre APIs auf Schwachstellen, die Scanner übersehen: fehlerhafte Zugriffskontrolle, unsichere Datenverarbeitung, Fehler in der Geschäftslogik und im nativen Code. Sie arbeiten direkt mit mir, vom Scoping bis zur Ergebnisbesprechung.
01Leistungen
Wählen Sie die Frage. Ich plane den kleinsten Auftrag, der sie beantwortet.
Angriffspfade auf Konten, Daten und wichtige Abläufe in Web-, Mobil- oder Desktopsoftware untersuchen.
Sie erhalten
Validierte Befunde, reproduzierbare Nachweise und priorisierte Korrekturhinweise.
Eine kritische Funktion, übernommene Codebasis oder native Komponente anhand von Datenflüssen und Berechtigungen prüfen.
Sie erhalten
Analyse auf Codeebene, Ursachen und Behebungsoptionen, die Ihre Entwickler umsetzen können.
Cursor, Lovable, Bolt und ähnliche Werkzeuge schreiben schnell lauffähigen Code und lassen dabei oft Zugriffsprüfungen weg. Ich teste Authentifizierung, Datenzugriff und offengelegte Schlüssel vor dem Start.
Sie erhalten
Eine kurze, nach Risiko geordnete Liste mit der konkreten Änderung an Code oder Konfiguration.
SAST- oder DAST-Funktionen entwickeln, einen Scanner erweitern oder eine Forschungsmethode in eine bewertbare Implementierung übersetzen.
Sie erhalten
Erkennungskomponenten, Architekturentscheidungen und eine wiederholbare Evaluation.
02Über mich
Scanner melden Symptome. Ich verfolge jeden Befund bis zum verursachenden Code und zu einer Korrektur, die Ihre Entwickler ausliefern können.
Ich habe die Patches für zwei Linux-Kernel-CVEs und sieben weitere Korrekturen im Hauptzweig geschrieben. In Ihrem Produkt erhalten Sie zu jedem Befund den Codepfad, die auslösenden Bedingungen und eine Korrektur, die Ihr Team prüfen kann.
Ich habe Webentwicklung geleitet und einen DAST-Scanner von der Architektur an entworfen. Wenn ich eine Korrektur empfehle, habe ich bereits bedacht, wie Ihr Team sie umsetzt und testet.
Ich stimme den Umfang mit Ihnen ab, führe jede Prüfung selbst durch und gehe jeden Befund mit Ihren Entwicklern durch.
03Expertise, die Sie prüfen können
01
Meta Bug BountyIch habe Sicherheitslücken in Facebook und Instagram über das Bug-Bounty-Programm von Meta gemeldet; das Sicherheitsteam von Meta hat sieben davon bestätigt und anerkannt. Außerdem Forscher auf der Plattform Bugcrowd.
02
Linux-KernelEine NULL-Dereferenz im Intel-ice-Netzwerktreiber und ein 32-Bit-Überlauf im JFS-Dateisystem. Beide Korrekturen wurden in den Linux-Hauptzweig aufgenommen; die ice-Korrektur wurde in stabile Kernel zurückportiert.
Abb. 01
Hendra · DASTFür mein abgeschlossenes Promotionsforschungsprojekt an der ITMO University entwickelte ich die Architektur von Hendra, die Scanplanung, Anfrage-Deduplizierung, Befundprüfung und das Evaluationsframework. Der Anwendungskontext steuert die Auswahl der Prüfungen.
Daten aus meinem Forschungsprojekt: DVWA auf niedriger Sicherheitsstufe mit den getesteten Werkzeugkonfigurationen. F1 kombiniert Präzision und Recall. Die Zahlen gelten für dieses Experiment und sind keine allgemeine Rangliste oder Leistungsgarantie für Produktivsysteme.
In den Medien
Sehen Sie mein Fernsehinterview über die Erforschung von Meta-Sicherheitslücken. Prüfen Sie anschließend die öffentlichen Befunde, angenommenen Korrekturen und Scannerforschung, auf denen meine Arbeit beruht.
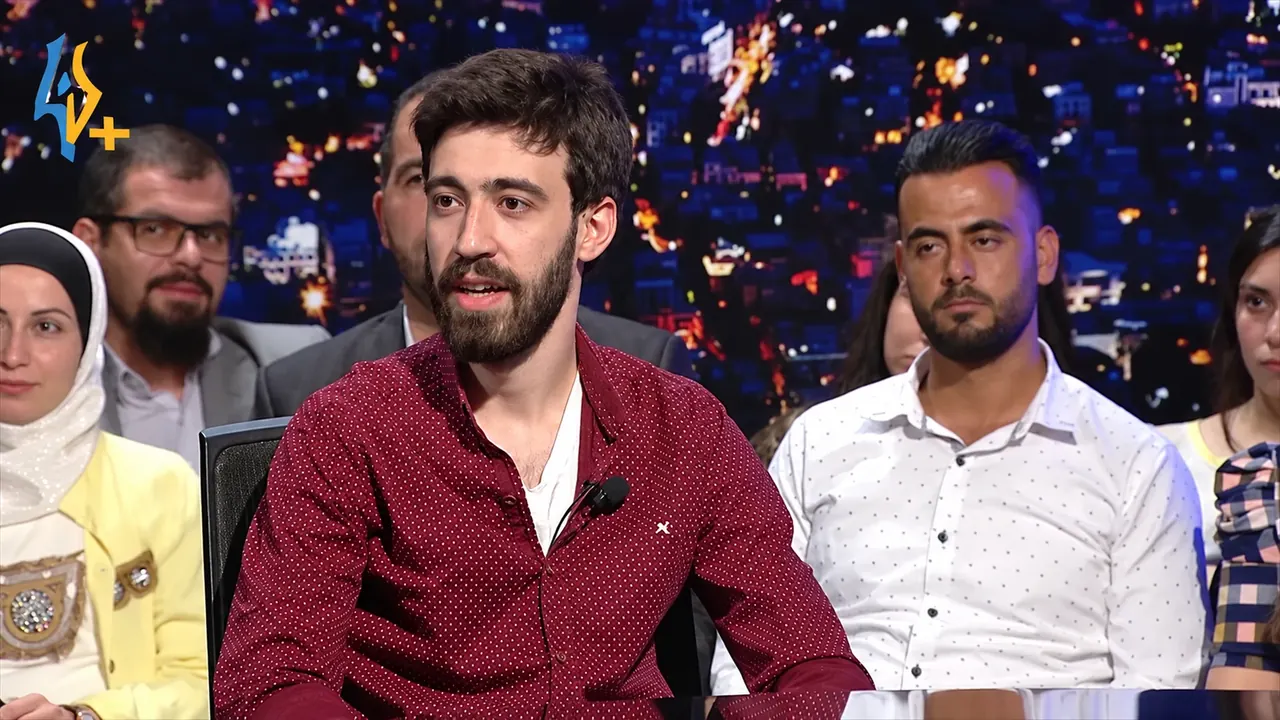 Fernsehinterview ansehen
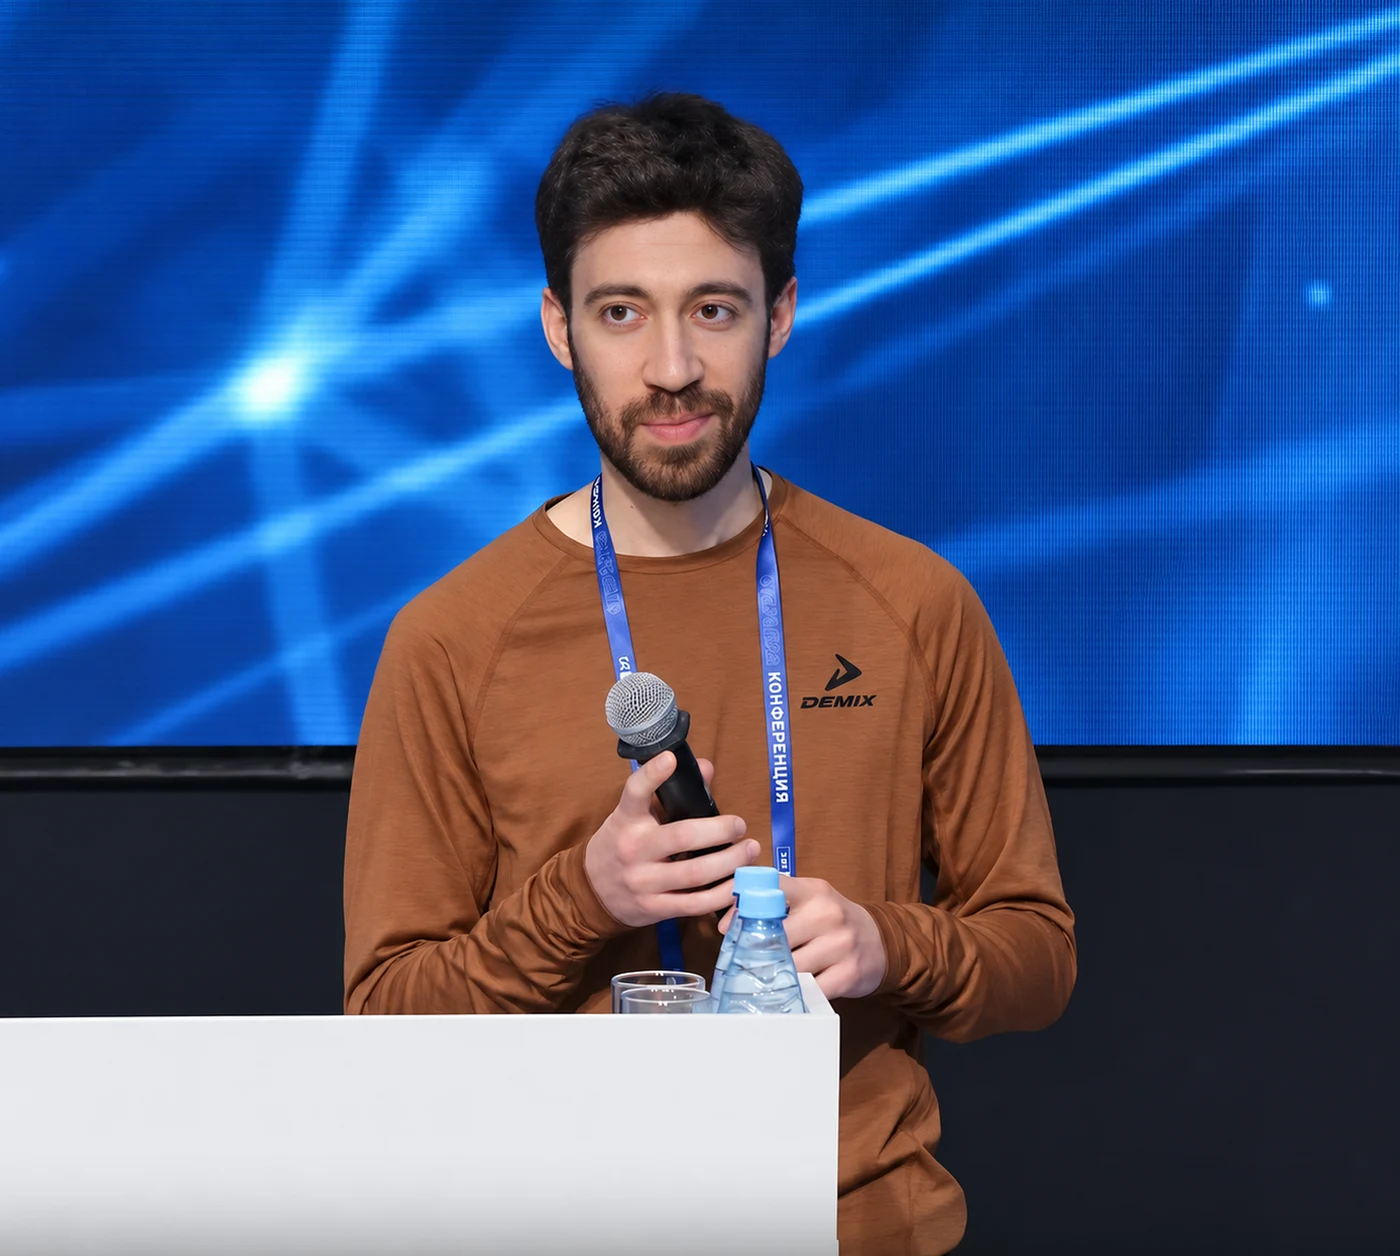
Konferenzsprecher · ISP RAS Open 2024
Bei ISP RAS Open 2024 stellte ich meine Forschung zur Vorhersage von Web-Stack-Technologien mit maschinellem Lernen jenseits traditioneller Fingerprints vor. Mein Vortrag ist im offiziellen Konferenzprogramm aufgeführt.
Web-Stack-Technologien mit maschinellem Lernen vorhersagen: jenseits traditioneller Fingerprints
Eine praktische Frage für Anwendungstests: Auf welchen Technologien basiert das Produkt tatsächlich?
Konferenzprogramm ansehen04Leistungen
Authentifizierung, Berechtigungen, sensible Abläufe und die Anwendung hinter Ihrer API. Mein stärkster und bevorzugter Schwerpunkt.
Leistung ansehenDie Anwendung, ihre lokalen Daten und ihre Verbindung zu Backend-Diensten, mit ausdrücklich vereinbarten Plattform- und API-Grenzen.
Leistung ansehenAnwendungscode, Bibliotheken und Komponenten für nicht vertrauenswürdige Eingaben. C-, C++- und Java-Projekte mit einem Umfang, der relevante Risiken berücksichtigt.
Leistung ansehen05Von Ihrer ersten Frage zu einem nützlichen Ergebnis
Das Produkt, was sich geändert hat, was Sie wissen müssen und bis wann. Ein Absatz genügt, und ich antworte innerhalb von drei Tagen.
Umfang, Methode, Ausschlüsse, Ergebnisse, Preis und Termine. Vertraulichkeit, NDA und Nachtests vereinbaren wir im selben Angebot.
Bei Prüfungen sehen Sie Nachweise und Prioritäten, sobald sie entstehen. Bei Entwicklung prüfen Sie die vereinbarten Meilensteine.
Sie erhalten den Bericht oder die gelieferte Arbeit und eine Besprechung mit Ihrem Team. Weitere Korrekturen oder Nachprüfungen vereinbaren wir mit Ihnen.
06Werkzeuge & Veröffentlichungen
Für mein abgeschlossenes Promotionsforschungsprojekt an der ITMO University entwickelte ich die Architektur von Hendra, die Scanplanung, Anfrage-Deduplizierung, Befundprüfung und das Evaluationsframework. Der Anwendungskontext steuert die Auswahl der Prüfungen.
Jede HTTP(S)-Anfrage sollte notwendig, nicht redundant und kontextuell relevant sein.
Die Entwicklung von Sicherheitswerkzeugen umfasst Architektur, Erkennungslogik und Evaluation. Ich helfe Teams, eine konkrete Analyseaufgabe in eine Implementierung zu übersetzen, die sie testen, verstehen und erweitern können.
Entwicklung von SicherheitswerkzeugenGelernte Signale und explizite Regeln zur Erkennung von Anwendungstechnologien verbinden.
Gleichwertige Anfragen unter Berücksichtigung von Kontext und Scannerzustand wiederverwenden.
Endpunkte, Parameter und Beziehungen in einem Angriffsflächen-Graphen darstellen.
Prüfungen anhand des Anwendungskontexts und erkannter Technologien auswählen.
Antwortbelege untersuchen, um verwertbare Befunde von Rauschen zu unterscheiden.
Scannerergebnisse auf definierten Zielen mit wiederholbaren Messungen vergleichen.
Hendra zeigt, wie ich Sicherheitsforschung mit funktionsfähigen Scannerkomponenten und messbaren Tests verbinde. Diese Erfahrung kann ein eigenes Werkzeug, ein bestehendes Sicherheitsprodukt oder eine gezielte Evaluation unterstützen.
07Blog
CVE-Erklärungen, Prüfmuster für Code-Reviews und praktische Empfehlungen für Menschen, die Software entwickeln und besitzen.
Sieben Prüfungen vor dem Launch für eine KI-gebaute App mit Daten in Supabase, von Row Level Security und Policies über Schlüssel, Views und Storage bis zum Test mit zwei Konten und den Kontoeinstellungen, nach der Dokumentation von Supabase, Lovable und OWASP.
Artikel lesenWovon der Preis eines Pentests für Webanwendung und API abhängt: Rollen, Funktionen, API-Methoden und Umgebungen. Was die Arbeit umfasst, was Sie erhalten, was getrennt vereinbart wird und wie Sie Ihre Anfrage vorbereiten.
Artikel lesenEin praktischer Weg für alle, die Pentester für Webanwendungen werden wollen: HTTP-Grundlagen, Burp Suite, PortSwigger-Labs, OWASP und Bug Bounty, mit kostenlosen Ressourcen und einem Bereitschaftszeichen für jede Stufe.
Artikel lesen08Kontakt
Senden Sie mir eine kurze Beschreibung. Ich antworte innerhalb von drei Tagen mit Rückfragen oder einem Angebotsentwurf; den Preis vereinbaren wir vor Beginn schriftlich.