
رند ديب
أكتشف الثغرات وأكتب إصلاحاتها.
أنا رند ديب، مهندس رئيسي لأمن التطبيقات وباحث أمني مستقل. أبلغت عن أكثر من 150 ثغرة أمنية، وكتبت إصلاحات ثغرتي CVE في نواة Linux، وطوّرت ماسح DAST المسمى Hendra. أختبر تطبيقات الويب وواجهات API لفرق المنتجات وأنفذ العمل بنفسي.
هندسة البرمجيات تلتقي بأبحاث أمن المعلومات.
أحمل درجة البكالوريوس في هندسة البرمجيات، وأكملت دراسة الدكتوراه ضمن نظام الأسبيرانتورا في أمن المعلومات في روسيا. اجتزت المناقشة الجامعية، وما زالت المناقشة النهائية للأطروحة أمامي. تجمع هذه الخلفية بين فهم تصميم الأنظمة وبنائها والبحث في أسباب إخفاقها. أطبّق المنظورين على المعمارية واكتشاف الثغرات ومعالجتها.
تساعدني خلفيتي في تطوير التطبيقات المتكامل على فهم طريقة بناء الوظيفة وأثر الإصلاح على بقية التطبيق. أجمع هذا المنظور مع الاختبار الأمني ومراجعة الشيفرة والبحث عن الثغرات.
أصمم وأطور أيضاً تطبيقات أمنية للتحليل الساكن SAST والاختبار الديناميكي DAST. يربط هذا العمل بنية البرمجيات ومنطق الكشف والتقييم القابل للتكرار، وهي خبرة يمكنني تطبيقها في مشروع محدد لتطوير أداة أو توسيعها.
يشمل عملي الهندسي في Confident تقنيات SAST وDAST ولغة C++ وهندسة الأمن. وعملت سابقاً في تطوير الويب وأمنه لدى Momento.
تحققت Meta من سبع ثغرات أمنية أبلغت عنها في Facebook وInstagram وأقرّت بها. وفي شيفرة نواة Linux، فرزت أكثر من 300 تقرير من تقارير التحليل الساكن، وساهمت بتسع رقع برمجية. تشمل أعمالي أيضاً الثغرتين المنشورتين CVE-2024-26855 وCVE-2025-37858، مع إصلاحات قُبلت في الفرع الرئيسي لنواة Linux. ونُقل إصلاح مشغّل ice إلى الفروع المستقرة أيضاً. يمكنك الاطلاع على سجلات CVE والإصلاحات المرتبطة بها للتحقق من هذه الأعمال.
Hendra مثال ملموس: ماسح DAST متعدد المكونات يراعي سياق التطبيق، طورته ضمن مشروع بحث الدكتوراه المكتمل في جامعة ITMO. صممت بنيته الأساسية ومكونات تحديد التقنيات وتخطيط الفحص وإزالة الطلبات المكررة ومراجعة النتائج والمقارنة. تتناول منشوراتي الأساليب التي يقوم عليها هذا العمل.
إذا كنت تستعد لإصدار جديد أو تجيب عن مراجعة أمنية طلبها أحد عملائك، فأرسل لي وصفًا مختصرًا.
01خبرة يمكنك التحقق منها
إنجازات يمكنك التحقق منها بنفسك
أرقام من عملي في الأمن، مع روابط إلى السجلات العامة التي تثبتها.
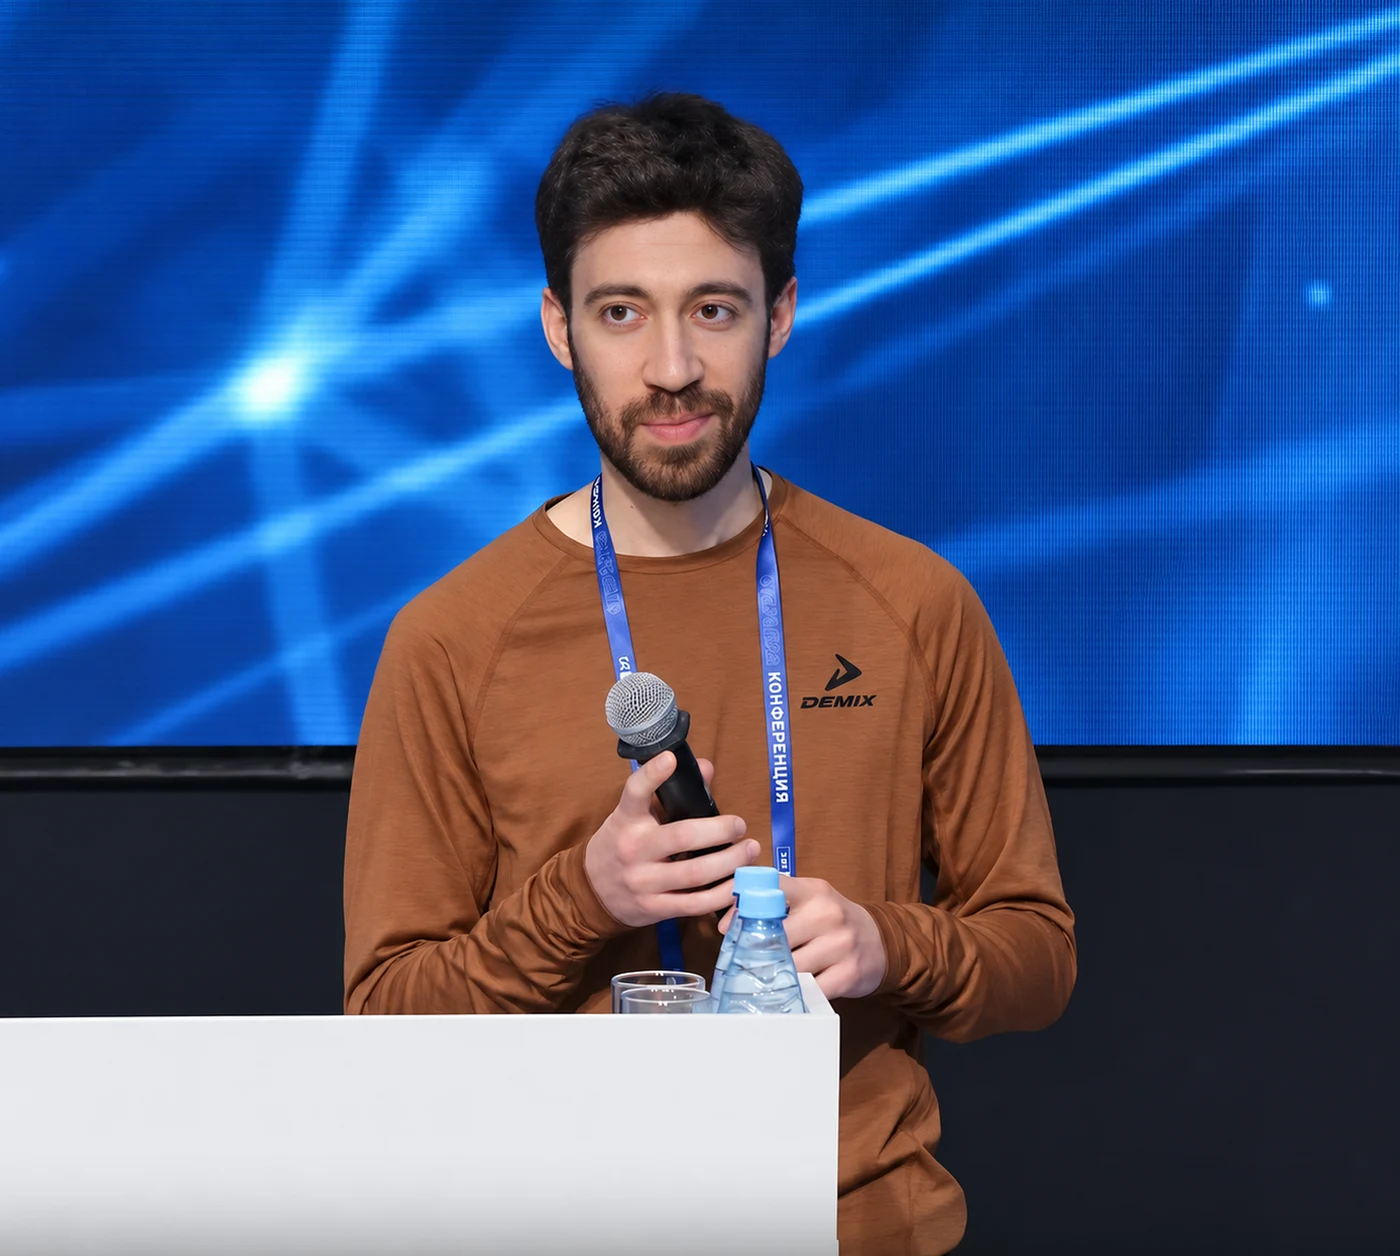
متحدث في مؤتمر · ISP RAS Open 2024
أبحاث عرضتها في موسكو.
قدّمت في مؤتمر ISP RAS Open 2024 بحثي حول استخدام التعلم الآلي للتنبؤ بتقنيات حزم الويب بما يتجاوز البصمات التقليدية. يرد عنوان مداخلتي في البرنامج الرسمي للمؤتمر.
التنبؤ بتقنيات حزم الويب باستخدام التعلم الآلي: ما وراء البصمات التقليدية
سؤال عملي لاختبار التطبيقات: ما التقنيات التي بُني عليها المنتج فعلًا؟
اطّلع على برنامج المؤتمر05نبذة عني
خبرة هندسية وأمنية
مهندس رئيسي لأمن التطبيقات
Confident · ООО «Конфидент»
مراجعة أمن الشيفرة والتحقق من الثغرات والهندسة الأمنية في SAST وDAST وC++ وSIEM.
باحث مستقل في الأمن
Meta Bug Bounty · Bugcrowd
مدير تطوير الويب وأمنه
Momento
مشروع بكالوريوس في SAST · ماجستير في DAST · مشروع بحث دكتوراه مكتمل في ITMO
ITMO University
08تواصل
هل تطلق منتجًا يتعامل مع بيانات المستخدمين؟
أرسل لي وصفًا مختصرًا. أرد خلال ثلاثة أيام بأسئلة أو بمخطط للعرض، ونتفق على السعر كتابيًا قبل بدء العمل.