
اختبر تطبيقك قبل الإصدار القادم.
اكتشف مسارات الهجوم التي تمس الحسابات والبيانات والعمليات الحساسة في تطبيقات الويب أو الجوال أو سطح المكتب.
ما الذي تتلقاه
نتائج تم التحقق منها، وأدلة قابلة لإعادة الإنتاج، وأولويات للإصلاح.
أختبر تطبيقات الويب والجوال وسطح المكتب وواجهات API الخاصة بها بحثًا عن الثغرات التي تفوتها الماسحات الآلية: خلل التحكم في الوصول، والمعالجة غير الآمنة للبيانات، وأخطاء منطق الأعمال والشيفرة الأصلية. تتعامل معي مباشرة من تحديد النطاق حتى شرح النتائج.
01الخدمات
اختر السؤال، وأقترح أصغر نطاق عمل يجيب عنه.
اكتشف مسارات الهجوم التي تمس الحسابات والبيانات والعمليات الحساسة في تطبيقات الويب أو الجوال أو سطح المكتب.
ما الذي تتلقاه
نتائج تم التحقق منها، وأدلة قابلة لإعادة الإنتاج، وأولويات للإصلاح.
راجع ميزة حساسة أو قاعدة شيفرة موروثة أو مكونًا أصليًا، وتتبّع البيانات والصلاحيات لفهم المخاطر.
ما الذي تتلقاه
تحليل على مستوى الشيفرة، والأسباب الجذرية، وخيارات معالجة يستطيع مطوروك تنفيذها.
تكتب أدوات مثل Cursor وLovable وBolt شيفرة تعمل بسرعة، وكثيرًا ما تُغفل فحوص الصلاحيات. أختبر المصادقة والوصول إلى البيانات والمفاتيح المكشوفة قبل الإطلاق.
ما الذي تتلقاه
قائمة إصلاحات قصيرة مرتبة حسب الخطورة، مع التعديل المحدد في الشيفرة أو الإعدادات.
أنشئ قدرات SAST أو DAST، أو وسّع ماسحًا، أو حوّل منهجًا بحثيًا إلى تطبيق يمكن تقييمه.
ما الذي تتلقاه
مكونات كشف، وقرارات بنيوية، وتقييم قابل للتكرار.
02نبذة عني
تكشف الماسحات الأعراض. أتتبّع كل نتيجة حتى الشيفرة التي تسببها وحتى إصلاح يستطيع مطوروك إطلاقه.
كتبت الرقع التي أصلحت ثغرتي CVE في نواة Linux، وسبعة إصلاحات أخرى مدمجة في الفرع الرئيسي. في منتجك، تأتي كل نتيجة مع مسارها في الشيفرة وشروط حدوثها وإصلاح يستطيع فريقك مراجعته.
قدت تطوير الويب وصممت ماسح DAST بدءًا من بنيته. عندما أوصي بإصلاح، أكون قد فكرت مسبقًا في طريقة تنفيذ فريقك له واختباره.
أتفق معك على النطاق، وأنفذ كل اختبار بنفسي، وأشرح كل نتيجة لمطوريك.
03خبرة يمكنك التحقق منها
01
Meta Bug Bountyأبلغت عن ثغرات أمنية في Facebook وInstagram عبر برنامج مكافآت الثغرات لدى Meta، وتحقق فريق أمن Meta من سبع منها وأقرّ بها. وباحث على منصة Bugcrowd.
02
نواة Linuxمحاولة الوصول عبر مؤشر فارغ (NULL) في برنامج تشغيل الشبكة Intel ice وتجاوز حسابي من 32 بت في نظام الملفات JFS. قُبل الإصلاحان في الفرع الرئيسي لنواة Linux، ونُقل إصلاح ice إلى الفروع المستقرة.
الشكل 01
Hendra · DASTضمن مشروع بحث الدكتوراه المكتمل في جامعة ITMO، طوّرت بنية Hendra وتخطيط الفحص وإزالة الطلبات المكررة والتحقق من النتائج وإطار التقييم. يوجّه سياق التطبيق اختيار الاختبارات.
بيانات من بحث مشروعي: DVWA بمستوى أمان منخفض وإعدادات الأدوات المختبرة. يجمع F1 الدقة والاستدعاء. تصف الأرقام هذه التجربة، ولا تمثل ترتيباً عاماً أو ضماناً للأداء في تطبيقات الإنتاج.
في الإعلام
شاهد مقابلتي التلفزيونية عن أبحاث ثغرات Meta. ثم اطّلع على النتائج العامة والإصلاحات المقبولة وأبحاث الماسح التي يستند إليها عملي.
 شاهد المقابلة التلفزيونية
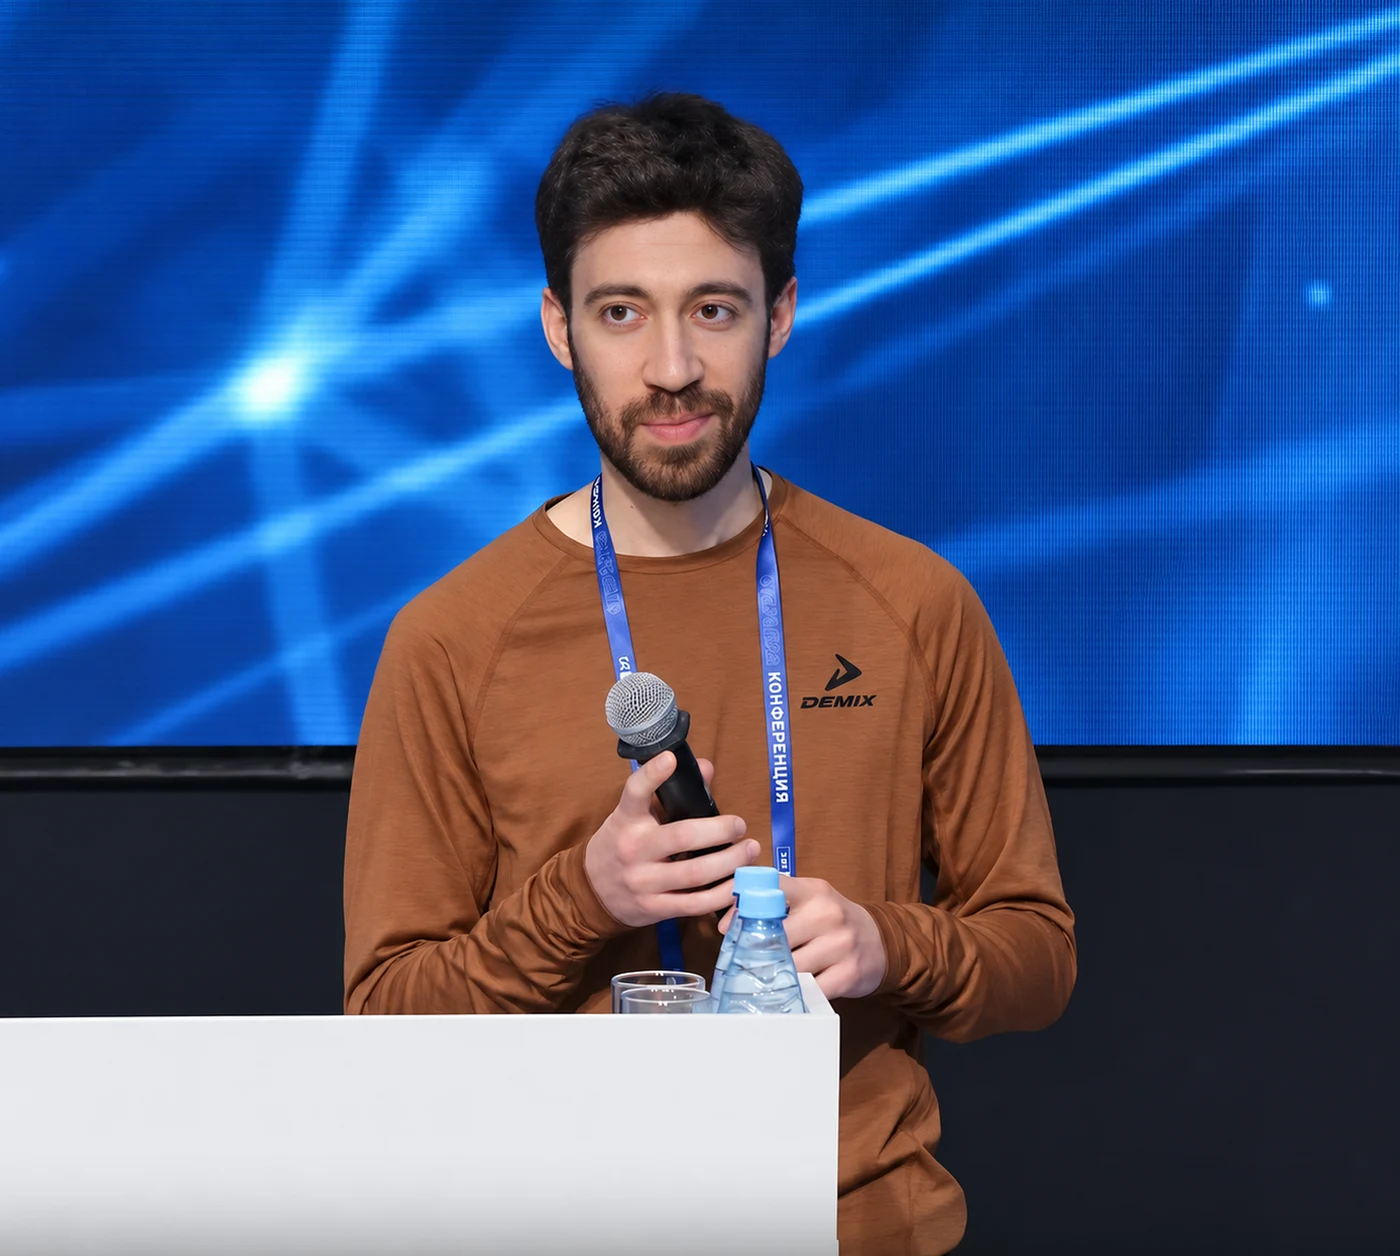
متحدث في مؤتمر · ISP RAS Open 2024
قدّمت في مؤتمر ISP RAS Open 2024 بحثي حول استخدام التعلم الآلي للتنبؤ بتقنيات حزم الويب بما يتجاوز البصمات التقليدية. يرد عنوان مداخلتي في البرنامج الرسمي للمؤتمر.
التنبؤ بتقنيات حزم الويب باستخدام التعلم الآلي: ما وراء البصمات التقليدية
سؤال عملي لاختبار التطبيقات: ما التقنيات التي بُني عليها المنتج فعلًا؟
اطّلع على برنامج المؤتمر04الخدمات
المصادقة والصلاحيات والمسارات الحساسة والتطبيق الذي تقوم عليه واجهة API. هذا مجال خبرتي الأقوى والمفضل.
عرض الخدمةالتطبيق وبياناته المحلية واتصاله بالخدمات الخلفية، مع الاتفاق الصريح على المنصة وحدود واجهات API.
عرض الخدمةشيفرة التطبيقات والمكتبات والمكونات التي تعالج مدخلات غير موثوقة. مشاريع C وC++ وJava بنطاق يركز على المخاطر المهمة.
عرض الخدمة05من سؤالك الأول إلى نتيجة مفيدة
المنتج، وما الذي تغيّر، وما الذي تحتاج إلى معرفته، والموعد. تكفي فقرة واحدة، وأرد خلال ثلاثة أيام.
النطاق والمنهجية والاستثناءات والمخرجات والسعر والمواعيد. ونتفق في العرض نفسه على شروط السرية واتفاقية عدم الإفصاح وإعادة الاختبار.
في التقييمات، تطّلع على الأدلة والأولويات فور ظهورها. وفي التطوير، تراجع المراحل المتفق عليها.
تتلقى التقرير أو العمل المنجز وشرحًا لفريقك. ونتفق معك على أي إصلاحات أو تحقق إضافي.
06الأدوات والمنشورات
ضمن مشروع بحث الدكتوراه المكتمل في جامعة ITMO، طوّرت بنية Hendra وتخطيط الفحص وإزالة الطلبات المكررة والتحقق من النتائج وإطار التقييم. يوجّه سياق التطبيق اختيار الاختبارات.
يجب أن يكون كل طلب HTTP(S) ضرورياً وغير مكرر وملائماً للسياق.
تشمل هندسة أدوات الأمن البنية ومنطق اكتشاف الثغرات وتقييم النتائج. أساعد الفرق على تحويل مشكلة تحليل محددة إلى تطبيق يمكن اختباره وفهمه وتطويره.
استكشف تطوير أدوات الأمندمج الإشارات المتعلّمة والقواعد الصريحة لتحديد تقنيات التطبيق.
إعادة استخدام الطلبات المتكافئة مع مراعاة السياق وحالة الماسح.
تمثيل نقاط النهاية والمعلمات والعلاقات في رسم بياني لسطح الهجوم.
اختيار الاختبارات بناءً على سياق التطبيق والتقنيات المكتشفة.
فحص الأدلة في الاستجابات لتمييز النتائج القابلة للمعالجة عن الضوضاء.
مقارنة نتائج الماسحات على أهداف محددة باستخدام قياسات قابلة للتكرار.
يوضح Hendra كيف أربط البحث الأمني بمكوّنات ماسح قابلة للتشغيل واختبارات قابلة للقياس. يمكن لهذا العمل أن يدعم أداة مخصصة أو تطوير منتج أمني أو تقييماً محدداً.
07المدونة
شرح لثغرات CVE وأنماط مراجعة الشيفرة وإرشادات عملية لمن يبنون البرمجيات ويملكونها.
سبعة فحوص قبل الإطلاق لتطبيق بُني بالذكاء الاصطناعي ويحفظ بياناته في Supabase، من Row Level Security والسياسات إلى المفاتيح والـ views والتخزين واختبار الحسابين وإعدادات الحساب، بالاعتماد على وثائق Supabase وLovable وOWASP.
اقرأ المقالما الذي يحدد سعر اختبار اختراق تطبيق ويب وواجهة API: الأدوار والميزات وطرق API والبيئات. وما الذي يشمله العمل، وما الذي تتسلمه، وما الذي يُحدَّد بشكل منفصل، وكيف تجهّز طلبك.
اقرأ المقالخارطة طريق عملية لمن يريد أن يصبح web penetration tester: أساسيات HTTP، ثم Burp Suite، ثم مختبرات PortSwigger وOWASP، ثم Bug Bounty، بموارد مجانية وعلامة جاهزية لكل مرحلة.
اقرأ المقال08تواصل
أرسل لي وصفًا مختصرًا. أرد خلال ثلاثة أيام بأسئلة أو بمخطط للعرض، ونتفق على السعر كتابيًا قبل بدء العمل.